EU AI Act vs ISO 42001 vs AISVS: Perbezaan Asas Antara Tiga Rangka Kerja Tadbir Urus AI | Pandangan CEO
EU AI Act ialah kewajipan undang-undang (pelanggaran boleh dikenakan denda sehingga €35M atau 7% daripada hasil global); ISO 42001 ialah pensijilan sistem pengurusan AI (ia meraih kepercayaan pelanggan korporat terhadap tadbir urus AI anda); AISVS pula ialah senarai semak pengesahan keselamatan teknikal yang boleh digunakan oleh jurutera hari ini juga. Ketiga-tiganya beroperasi pada tahap yang berbeza sama sekali, dan syarikat SaaS Taiwan patut menetapkan keutamaan mengikut urutan ini: “Adakah anda mempunyai pelanggan EU? → Adakah anda berdepan keperluan perolehan B2B? → Penilaian kendiri keselamatan kejuruteraan.”
 Porsche TsaiCEO
Pada 24 Mac 2026, sebuah pakej Python berniat jahat berada di PyPI selama 40 minit. Dalam tempoh 40 minit itu, LiteLLM, sebuah library yang dimuat turun 3.4 juta kali sehari, telah disusupi pintu belakang (backdoor). Penyerang, TeamPCP, terlebih dahulu menceroboh Trivy, iaitu pengimbas keselamatan yang digunakan dalam saluran CI/CD LiteLLM, mencuri kelayakan penyelenggara PyPI, lalu memuat naik dua versi berniat jahat: litellm==1.82.7 dan 1.82.8. Muatan tiga peringkatnya direka dengan sangat teliti: mencuri kelayakan, bergerak secara lateral ke dalam kluster Kubernetes, kemudian menanam pintu belakang kekal yang memberi penyerang keupayaan pelaksanaan kod dari jauh. Ini bukan kelemahan pada model AI. Ini kegagalan keseluruhan rantaian bekalan infrastruktur AI. (Laporan penuh insiden → Trend Micro, 2026)
Selepas itu, saya lihat ramai jurutera berdebat sama ada perlu mengunci versi atau terus membuang LiteLLM. Perbincangan itu menuju ke arah yang betul, tetapi terlepas isu terasnya. Soalan sebenar ialah: Apabila produk AI anda bergantung pada berpuluh-puluh pakej sumber terbuka, tiga platform awan dan dua vendor API pihak ketiga, mampukah sistem tadbir urus AI anda mengesan keanehan dalam masa 40 minit, mengesahkan skop kesannya dalam masa 24 jam, dan menerangkan kepada pihak berkepentingan dengan tepat apa yang telah anda lakukan dalam masa seminggu?
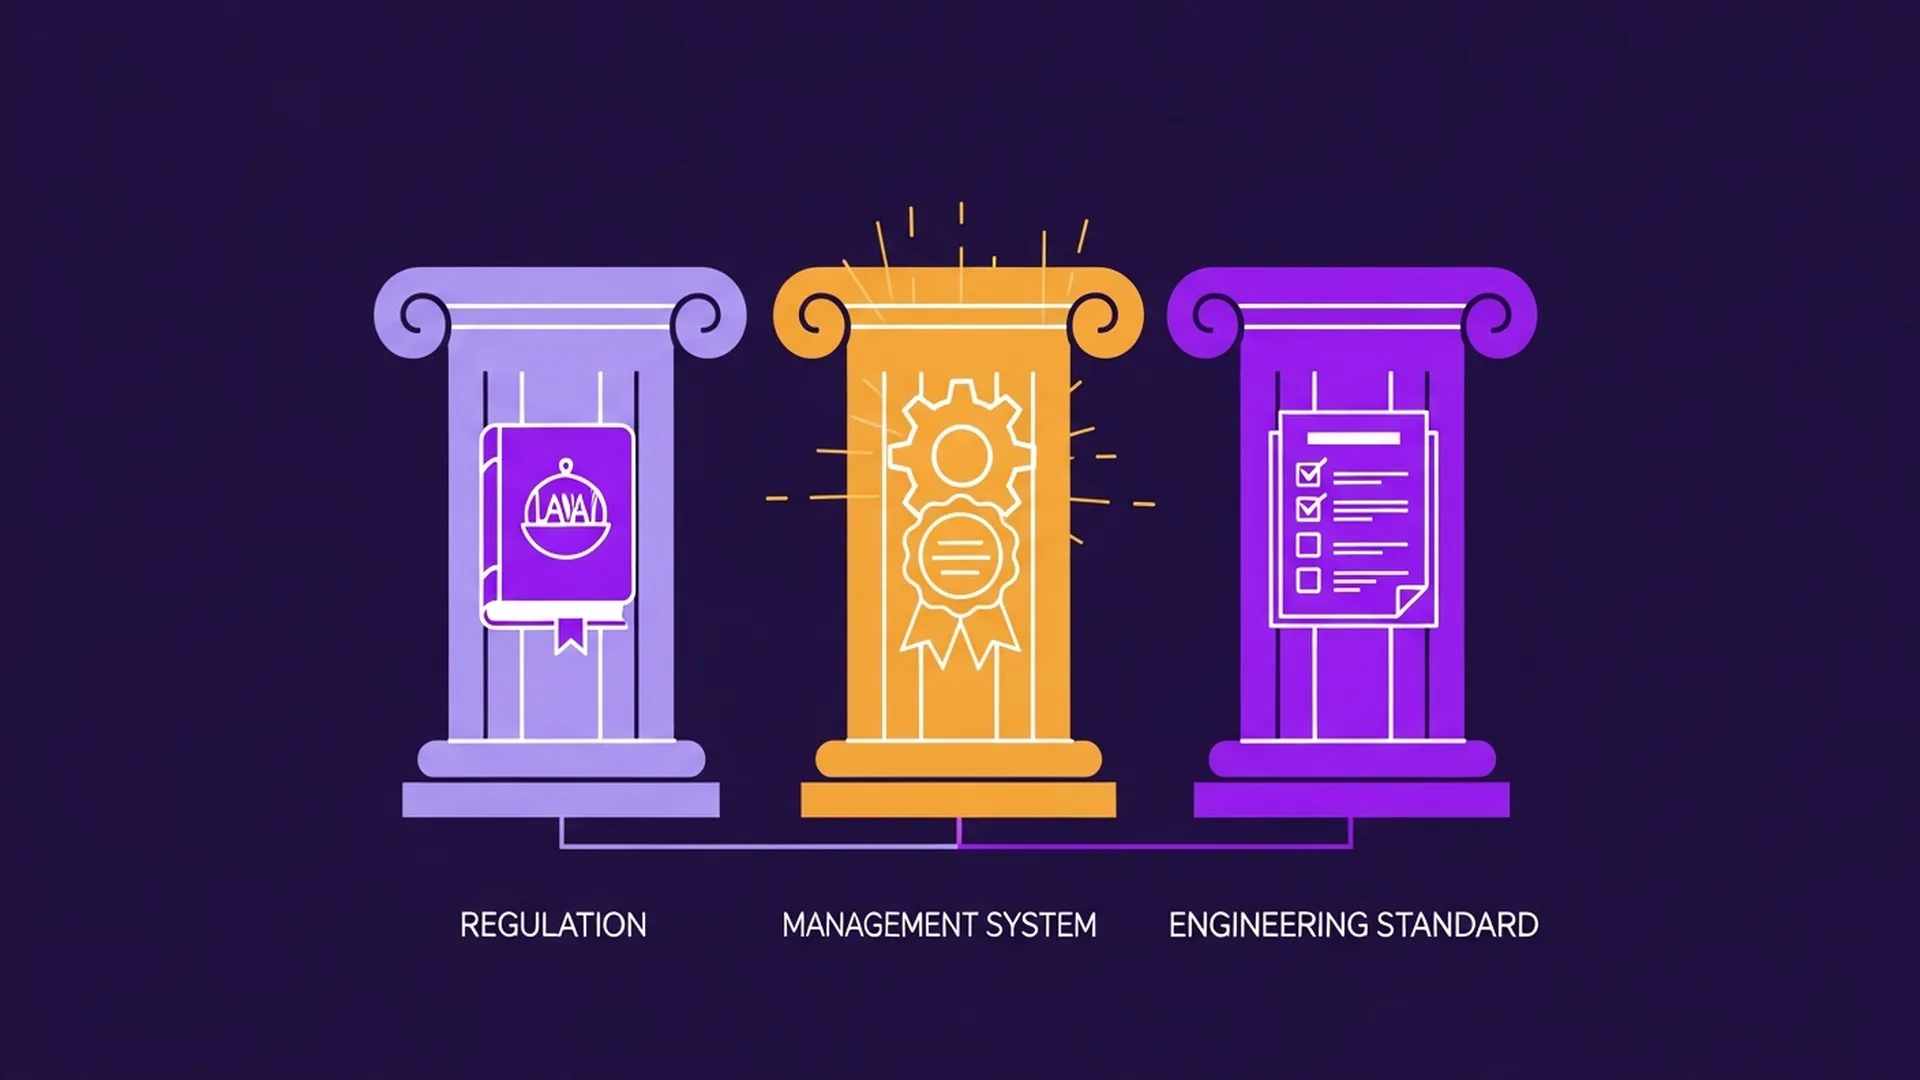
Apakah perbezaan antara EU AI Act, ISO 42001 dan AISVS? EU AI Act ialah peraturan EU yang wajib dipatuhi: jika anda tidak mematuhinya, anda melanggar undang-undang. ISO 42001 ialah piawaian pensijilan untuk sistem pengurusan AI: memperolehnya membuktikan kepada pasaran bahawa anda mengurus risiko AI secara sistematik. AISVS pula ialah senarai semak pengesahan keselamatan AI teknikal daripada OWASP yang digunakan jurutera untuk penilaian kendiri. Ketiga-tiganya tidak bersaing antara satu sama lain. Ia menangani keperluan pada tiga tahap berbeza: undang-undang, pengurusan dan teknikal. Syarikat memerlukan ketiga-tiganya; yang berbeza hanyalah keutamaannya.
Kandungan
- Pematuhan AI Bukan Satu Masalah. Ia Tiga Masalah pada Tiga Tahap Berbeza
- Menggunakan Insiden LiteLLM untuk Menghuraikan Di Mana Setiap Rangka Kerja Tadbir Urus AI Beroperasi
- EU AI Act vs ISO 42001 vs AISVS: Perbandingan Lengkap Tiga Rangka Kerja Tadbir Urus AI
- Laluan Keputusan Pematuhan AI untuk Syarikat Taiwan
- Bertanya Soalan yang Salah Lebih Berbahaya daripada Tidak Berbuat Apa-apa: Cara Membingkai Tadbir Urus AI dengan Betul
- Soalan Lazim
Pematuhan AI Bukan Satu Masalah. Ia Tiga Masalah pada Tiga Tahap Berbeza
Sepanjang dua tahun lalu, saya telah berbual dengan ramai pengasas SaaS di Taiwan, dan apabila mereka bertanya tentang pematuhan AI, soalannya biasanya begini: “Patutkah saya buat EU AI Act atau ISO 42001?” Soalan itu sendiri sudah pun jawapan yang salah.
EU AI Act, ISO 42001 dan AISVS tidak bersaing antara satu sama lain. Bayangkan undang-undang syarikat, pensijilan ISO 9001 dan senarai semak semakan kod seorang jurutera: setiap satunya beroperasi pada tahap yang berbeza sama sekali. Anda tidak akan bertanya, “Patutkah saya ikut undang-undang syarikat atau dapatkan pensijilan ISO?” kerana soalan itu tidak masuk akal.
EU AI Act ialah peraturan AI wajib Kesatuan Eropah yang berkuat kuasa pada Ogos 2024. Nama penuhnya ialah Artificial Intelligence Act. Ia mengklasifikasikan sistem AI kepada empat tahap risiko (risiko tidak boleh diterima, risiko tinggi, risiko terhad dan risiko minimum) serta menetapkan kewajipan pematuhan bagi setiap tahap. Jika anda menjual atau melaksanakan AI di pasaran EU, anda wajib mematuhinya. Tiada pilihan untuk menarik diri. Bidang kuasa luar wilayahnya berfungsi sama seperti GDPR: anda mungkin berpangkalan di Taiwan, tetapi jika pelanggan anda berada di Belanda, ia terpakai kepada anda. Pelanggaran boleh dikenakan denda sehingga €35M atau 7% daripada hasil global. (Teks penuh EU AI Act → artificialintelligenceact.eu)
ISO 42001 ialah piawaian antarabangsa untuk sistem pengurusan AI, diterbitkan oleh ISO/IEC pada Disember 2023. Nama penuhnya ialah ISO/IEC 42001:2023 Artificial Intelligence Management System. Memperoleh pensijilan ini menunjukkan kepada pelanggan, lembaga pengarah dan bakal pemeroleh bahawa anda mengurus risiko AI secara sistematik, bukannya bergantung pada pertimbangan jurutera secara individu. Ia semakin penting dalam perolehan korporat B2B.
AISVS ialah AI Security Verification Standard yang diterbitkan oleh OWASP. Ia menetapkan tiga tahap pengesahan, iaitu L1, L2 dan L3, dan merangkumi 14 bab keperluan pengesahan keselamatan yang boleh digunakan oleh mana-mana jurutera untuk menyemak sistem AI mereka. Ia tidak melibatkan pensijilan dan tiada kuasa undang-undang, tetapi ia kini merupakan alat pengesahan keselamatan AI yang paling konkrit dan boleh dilaksanakan. (OWASP AISVS → GitHub)
Menggunakan Insiden LiteLLM untuk Menghuraikan Di Mana Setiap Rangka Kerja Tadbir Urus AI Beroperasi
Dari kaca mata AISVS: serangan rantaian bekalan sebenarnya boleh disekat lebih awal
Bab 11 AISVS meliputi pengesahan keselamatan rantaian bekalan AI. Pada tahap L3, ia mewajibkan pengesahan integriti bagi setiap kebergantungan, termasuk semakan keselamatan ke atas rantaian alat CI/CD itu sendiri. Sekiranya pasukan kejuruteraan LiteLLM mengikut AISVS L3, audit rutin alat keselamatan sepatutnya sudah menandakan pencerobohan Trivy sebagai satu keanehan. Pakej yang tiba-tiba muncul di luar urutan versi biasa dan pantas mengumpul muat turun ialah corak yang tidak sepatutnya terlepas pandang selama 40 minit dalam persekitaran yang dipantau.
Di mana AISVS beroperasi: apabila jurutera menulis kod, membina saluran CI/CD dan memilih alat pihak ketiga, mereka mempunyai senarai semak pengesahan keselamatan AI yang memberitahu apa yang perlu disahkan dan sedalam mana.
Dari kaca mata ISO 42001: keupayaan tadbir urus AI menentukan sepantas mana anda bertindak balas
Selepas insiden itu, syarikat yang menggunakan LiteLLM bertindak balas pada kelajuan yang sangat berbeza. Ada jurutera yang hanya sedar wujudnya masalah selepas membaca berita di media sosial; syarikat lain pula sudah selesai menyenaraikan sistem yang terjejas dalam beberapa jam. Jurang itu bukan soal kemahiran teknikal. Ia soal proses tadbir urus AI. Dalam syarikat yang menjalankan sistem pengurusan ISO 42001, penilaian risiko vendor ialah proses rasmi: setiap pakej berkaitan AI yang masuk ke persekitaran produksi direkodkan, kemas kini versi perlu melalui kelulusan, dan sebaik sahaja vendor mengalami insiden keselamatan, pasukan dapat mengenal pasti dengan serta-merta sistem mana yang menjalankan versi mana.
Di mana ISO 42001 beroperasi: apabila berlaku masalah, adakah organisasi anda mempunyai sistem pengurusan AI yang membolehkan anda menentukan skop kesan dengan pantas dan mencetuskan proses tindak balas yang standard?
Dari kaca mata EU AI Act: kewajipan pematuhan AI menukar masalah rantaian bekalan menjadi masalah kawal selia
Jika sistem AI anda diklasifikasikan sebagai berisiko tinggi (contohnya digunakan untuk diagnosis perubatan, keputusan pengambilan pekerja atau pengurusan infrastruktur kritikal) dan ia menjalankan versi LiteLLM yang mengandungi pintu belakang, itu bukan sekadar insiden teknikal. Ia satu pelanggaran pematuhan AI, kerana anda gagal memenuhi kewajipan untuk memantau komponen rantaian bekalan.
Di mana EU AI Act beroperasi: adakah sistem AI anda memenuhi standard minimum pematuhan AI yang ditetapkan oleh undang-undang? Jika tidak, anda melanggar undang-undang.
EU AI Act vs ISO 42001 vs AISVS: Perbandingan Lengkap Tiga Rangka Kerja Tadbir Urus AI
Laluan Keputusan Pematuhan AI untuk Syarikat Taiwan
Keutamaan pertama: anda mempunyai pelanggan EU atau bercadang memasuki pasaran EU. Ogos 2026 ialah tarikh akhir penguatkuasaan penuh EU AI Act bagi sistem AI berisiko tinggi. Sekarang sudah Mei 2026, maknanya tinggal kurang daripada tiga bulan. Jika anda belum memulakan klasifikasi risiko, ini bukan masanya untuk “menimbang sama ada perlu buat atau tidak”. Ini masanya untuk memutuskan “siapa yang kita bawa masuk hari ini”. Jika sistem AI anda diklasifikasikan sebagai berisiko tinggi, anda perlu melengkapkan dokumentasi teknikal, membina sistem pengurusan risiko dan memastikan tadbir urus data anda memenuhi keperluan. Setiap satunya mengambil masa.
Keutamaan kedua: anda menjual secara B2B dan memerlukan pelanggan korporat mempercayai produk AI anda. Pensijilan ISO 42001 sedang menjadi syarat tidak bertulis dalam perolehan AI korporat, sama seperti ISO 27001 menjadi asas pematuhan keselamatan maklumat beberapa tahun lalu. Syarikat yang sudah memiliki ISO 27001 boleh menjimatkan kira-kira 40% masa untuk pensijilan ISO 42001 (sumber: IS Partners, 2024), jadi kos marginalnya lebih rendah daripada yang anda sangka. OakMega juga sedang menilai keutamaan dan garis masa untuk pensijilan ISO 42001.
Keutamaan ketiga: pasukan kejuruteraan anda mahu menjadikan produk AI anda lebih selamat. AISVS adalah percuma, sumber terbuka dan boleh digunakan mulai hari ini. Mulakan sekurang-kurangnya pada tahap L2, dengan fokus pada Bab 11 (keselamatan rantaian bekalan) dan Bab 7 (pemantauan dan kebolehcerapan). Di OakMega, pasukan kejuruteraan kami telah menjalankan penilaian kendiri keselamatan AI setiap suku tahun berdasarkan AISVS L2 sejak 2025. Ia titik permulaan yang paling langsung dan boleh dilaksanakan untuk keselamatan rantaian bekalan AI kami.
Bertanya Soalan yang Salah Lebih Berbahaya daripada Tidak Berbuat Apa-apa: Cara Membingkai Tadbir Urus AI dengan Betul
“Patutkah saya pilih EU AI Act atau ISO 42001?” ialah soalan yang salah. Soalan yang betul ialah: Sejauh mana organisasi saya sudah melangkah pada setiap tiga tahap ini: pematuhan undang-undang AI, sistem pengurusan AI dan keselamatan teknikal AI?
40 minit LiteLLM mengingatkan kita bahawa permukaan serangan infrastruktur AI sudah pun nyata. Rangka kerja tadbir urus AI bukan kerja kertas birokrasi. Ia keupayaan sistemik yang, apabila sesuatu tidak kena, membolehkan anda memahami dengan pantas apa yang berlaku, siapa yang terjejas dan apa langkah seterusnya.
Tiga perkara yang boleh anda lakukan sekarang:
- Minggu ini: Tentukan tahap risiko EU AI Act yang terpakai pada sistem AI anda. Jika tidak pasti, minta penasihat undang-undang yang memahami EU AI Act membuat penilaian awal. Kejelasan daripada satu sesi perundingan sahaja sudah berbaloi. (Panduan rasmi klasifikasi risiko EU AI Act → artificialintelligenceact.eu)
- Bulan ini: Minta pasukan kejuruteraan anda menjalankan penilaian kendiri keselamatan ke atas sistem AI produksi berdasarkan senarai semak AISVS L2, dengan fokus pada Bab 11 (keselamatan rantaian bekalan AI) dan Bab 7 (pemantauan dan kebolehcerapan). Ia boleh disiapkan dalam masa dua minggu. (Dapatkan AISVS secara percuma → OWASP GitHub)
- Suku tahun ini: Jika anda memiliki ISO 27001, nilai dengan serius kebolehlaksanaan pensijilan ISO 42001. Jika belum, dapatkan 27001 terlebih dahulu, dan kos pensijilan pematuhan AI 42001 akan turun dengan ketara.
Jika anda mempunyai sebarang soalan tentang seni bina pematuhan AI, penilaian kebolehgunaan EU AI Act atau penggunaan AISVS, hubungi kami melalui laman web OakMega.
Soalan Lazim
S: Adakah syarikat Taiwan perlu mematuhi EU AI Act?
EU AI Act mempunyai bidang kuasa luar wilayah. Yang penting ialah lokasi orang yang dilayan oleh sistem AI anda, bukan tempat syarikat anda didaftarkan. Jika anda mempunyai pengguna di EU atau menjual perkhidmatan AI di pasaran EU, anda tertakluk kepada skop EU AI Act, mengikut logik yang sama seperti GDPR. Syarikat SaaS Taiwan yang menyasarkan pasaran Eropah patut menilai kewajipan pematuhan EU AI Act mereka dengan segera.
S: Berapa lama pensijilan ISO 42001 mengambil masa, dan berapa kosnya?
Menurut IS Partners (2024), syarikat yang sudah memiliki ISO 27001 memerlukan kira-kira 6–9 bulan untuk mencapai pensijilan ISO 42001, menjimatkan kira-kira 40% masa persediaan; syarikat yang bermula dari kosong memerlukan kira-kira 12–18 bulan. Kos pensijilan berbeza mengikut saiz syarikat dan biasanya antara NT$300,000–800,000 (termasuk yuran perundingan dan audit).
S: Bolehkah kami melaksanakan EU AI Act, ISO 42001 dan AISVS serentak?
Boleh, malah ketiga-tiganya saling mengukuhkan. EU AI Act menetapkan apa yang wajib anda lakukan dari sudut kawal selia, AISVS menyediakan senarai semak operasi untuk mengesahkan pada tahap teknikal bahawa anda telah melakukannya, dan ISO 42001 membina sistem pengurusan yang memastikan kerja ini berjalan secara berterusan. Bagi kebanyakan syarikat Taiwan, urutan yang disyorkan ialah: mulakan dengan penilaian kendiri AISVS L2 (percuma dan boleh digunakan serta-merta), nilai klasifikasi risiko EU AI Act secara selari, kemudian putuskan garis masa pensijilan ISO 42001.
S: Apakah perbezaan antara AISVS L1, L2 dan L3, dan syarikat mana yang patut menggunakan setiap satunya?
Tiga tahap AISVS sepadan dengan tahap risiko sistem AI yang berbeza. L1 sesuai untuk ciri AI berisiko rendah (seperti sistem cadangan) dan meliputi pengesahan keselamatan asas. L2 sesuai untuk sistem AI produksi yang mengendalikan data sensitif atau membawa kesan yang besar, dan ia titik permulaan yang munasabah bagi kebanyakan SaaS B2B. L3 sesuai untuk aplikasi AI berisiko tinggi (seperti kewangan, penjagaan kesihatan dan sistem kritikal keselamatan) dan memerlukan pengesahan keselamatan rantaian bekalan dan kegigihan yang paling ketat. Dokumentasi OWASP AISVS boleh didapati secara percuma di GitHub.
S: Adakah rangka kerja tadbir urus AI hanya untuk syarikat besar?
Tidak. Insiden LiteLLM bukan hanya melanda syarikat besar. Mana-mana syarikat permulaan yang menggunakan pakej AI sumber terbuka terdedah kepada risiko rantaian bekalan. AISVS adalah percuma, dan pasukan kejuruteraan dalam apa jua saiz boleh menggunakannya dengan segera. Kewajipan EU AI Act bergantung pada tahap risiko sistem AI, dan keperluan bagi sistem berisiko rendah agak ringan. Pemikiran yang paling berbahaya ialah “kita buat nanti bila syarikat sudah besar”, kerana pada masa itu seni bina sistem anda sudah sukar untuk distruktur semula dan kos tadbir urus akan jauh lebih tinggi.