11.18 Juta Rekod Bocor: Sebelum Ejen AI Masuk ke Kedai, Siapa Patut Memegang Kunci Data Ahli? | CEO Insights
Burger King Jepun membocorkan 11.18 juta rekod ahli, manakala 91APP dan Zeabur turut digodam berturut-turut. CEO OakMega menghuraikan risiko keselamatan apabila ejen AI dibawa masuk ke kedai, tiga soalan wajib sebelum pelaksanaan, serta cara kawalan akses dan kelulusan manusia dilaksanakan secara praktikal.
 Porsche TsaiCEO
14 Oktober ialah hari Rabu yang biasa sahaja.
Pada hari itu, 91APP, penyedia perkhidmatan teknologi e-dagang di Taiwan, mendapati pangkalan data Commerce Cloud miliknya diserang secara automatik. Pada hari yang sama, sistem dalaman Zeabur, syarikat pemula platform penggunaan awan di Taiwan, telah dicerobohi pihak luar. Sehari sebelumnya pula, Burger King Jepun mendapati sistem keahlian dalam aplikasinya diakses tanpa kebenaran, dengan data ahli yang bocor mencecah 11.18 juta rekod.
Tiga syarikat, dua pasaran, minggu yang sama. Namun pengakhirannya sangat berbeza: sebuah syarikat membuat pengumuman maklumat penting, membuat laporan polis dan memberi amaran tentang penipuan; sebuah lagi menubuhkan jawatankuasa tindakan; dan sebuah lagi, tiga hari kemudian, mengumumkan akan menutup operasi sebelum hujung tahun.
Saya bukan hendak bercakap tentang siapa yang bernasib malang. Saya mahu membangkitkan persoalan yang lebih besar: apabila setiap jenama mahu ejen AI mengambil alih perkhidmatan ahli, kepada siapa sebenarnya data ahli patut diamanahkan?
Jawapan saya mudah. Untuk membawa ejen AI masuk ke kedai dengan selamat, kuncinya bukan pada sepintar mana model itu, tetapi pada tiga perkara: beri ejen hanya akses minimum yang diperlukan untuk menyiapkan kerjanya; pastikan setiap kunci API ada pemiliknya dan ditukar secara berkala; dan tindakan kritikal seperti mengubah data atau membuat bayaran balik mesti diluluskan oleh manusia serta direkodkan. Tiga insiden minggu ini menunjukkan kebocoran data ahli bukan lagi sekadar insiden IT, malah sudah menjadi soal hidup mati sesebuah jenama.
Tiga Loceng Amaran dalam Seminggu: Kebocoran Data Ahli Bukan Lagi Urusan Jabatan IT Sahaja
Mari mulakan dengan Burger King Jepun. Penyerang keluar masuk sistem antara 2 hingga 7 Oktober, tetapi syarikat itu hanya menyedarinya pada 13 Oktober. Data yang diambil termasuk nama, tarikh lahir, ID ahli, e-mel, alamat, nombor telefon dan sejarah pesanan mudah alih. Nombor kad kredit tidak disimpan, satu rahmat di sebalik musibah. Tetapi bagi sindiket penipuan, butiran seperti “anda memesan Whopper tengah hari Rabu lalu” lebih berguna daripada nombor kad.
Burger King bukan kes terpencil. Dalam tempoh sebulan yang lalu sahaja, penyedia awan Jepun IDCF Cloud diserang perisian tebusan yang menjejaskan 495 pelanggan korporat dan kerajaan tempatan; platform pelancongan Skyticket dan TEMAIRAZU membocorkan lebih 18 juta rekod secara keseluruhan; manakala Lawson, Mr Max, Times Car dan Yamaha juga tersenarai.
Kemudian Zeabur. Pada akhir Ogos, penyerang menggunakan kunci API versi lama untuk membaca pemboleh ubah persekitaran projek; dalam pencerobohan kali kedua pada 14 Oktober, mereka turut mendapat akses baca ke pangkalan data platform. Dalam suratnya kepada pengguna, pengasas syarikat mengakui bahawa selepas menilai aspek keselamatan, beban operasi dan pelaburan yang diperlukan untuk terus beroperasi, beliau memutuskan untuk menutup perkhidmatan tersebut.
Apabila ketiga-tiga insiden ini diletakkan sebelah-menyebelah, isyaratnya jelas: kebocoran data sudah meningkat daripada insiden IT kepada insiden jenama, malah soal hidup mati. Dahulu kita menganggap keselamatan siber sebagai kos; kini ia lebih mirip insurans, dan jenis insurans yang “hanya selepas ditimpa musibah barulah sedar perlindungannya tidak mencukupi”.
Masa yang Ironik: Semakin Hebat AI, Semakin Banyak Kunci
Ironinya, gelombang kebocoran ini berlaku tepat ketika ejen AI sedang berada di kemuncak populariti.
Syarikat AI gergasi sedang berlumba merebut projek migrasi sistem lama perusahaan, iaitu memindahkan pangkalan data ahli, POS dan sistem khidmat pelanggan yang dibina lebih sedekad lalu ke platform baharu. Vendor CRM besar pula menolak ejen AI masuk ke kedai: menyemak mata ganjaran ahli, mengesyorkan produk, mengendalikan aduan, malah mengubah pesanan secara terus.
Bunyinya hebat. Tetapi cuba fikirkan satu soalan mudah: ejen AI yang boleh membantu kakitangan kedai menyemak maklumat ahli, mengubah pesanan dan mengeluarkan kupon, sebenarnya memegang berapa banyak kunci?
Jawapannya: lebih banyak daripada mana-mana pekerja. Kakitangan kedai hanya boleh menyemak data di kedai sendiri, semasa waktu bekerja, menggunakan akaun sendiri; ejen AI pula boleh bekerja 24 jam, merentas semua kedai, dan menyemak 10,000 rekod dalam sesaat. Semakin hebat ejen itu, semakin banyak data yang boleh disentuhnya. Penyerang yang berjaya menguasainya seolah-olah mendapat kunci induk untuk seluruh syarikat.
Itulah pengajaran daripada Zeabur. Insiden pertama berpunca daripada sebatang “kunci API versi lama”; kali kedua, penyerang berjaya menyusup ke pangkalan data. Masalahnya selalunya bukan pintu depan tidak berkunci, tetapi ada kunci pendua yang terlupa di satu sudut. Apabila ejen AI digunakan secara besar-besaran, kunci pendua seperti ini hanya akan bertambah, bukan berkurang.
Masalahnya Bukan Periuk, Tetapi Dapur: Tiga Barisan Pertahanan Keselamatan untuk Ejen AI
Saya sering menggunakan restoran sebagai perumpamaan untuk perusahaan yang menerima pakai AI. Perusahaan ialah restoran; data ahli, aliran kerja kedai dan pengetahuan khidmat pelanggan ialah bahan masakan; ejen AI pula ialah set periuk belanga yang baru dibeli. Secanggih mana pun periuk itu, ia tidak akan menghasilkan hidangan yang layak dihidangkan dengan sendirinya.
Mari jelaskan istilahnya dahulu. Ejen AI (AI Agent) ialah program AI yang boleh mencari data, membuat keputusan dan melaksanakan tindakan sendiri. Perbezaan terbesarnya dengan chatbot ialah ia bukan sekadar menjawab soalan, malah boleh mengubah data dalam sistem.
Keselamatan juga begitu. Kebanyakan kebocoran bukan berlaku kerana periuknya teruk, tetapi kerana aliran kerja di dapur bermasalah: bahan mentah dan makanan masak berkongsi papan pemotong yang sama, pintu belakang tidak ditutup, sesiapa sahaja boleh masuk ke bilik sejuk beku.
Untuk membawa ejen AI masuk ke kedai dengan selamat, dapur perlu menyiapkan sekurang-kurangnya tiga perkara ini terlebih dahulu:
- Akses berperingkat: Ejen khidmat pelanggan boleh melihat status pesanan tidak bermakna ia boleh melihat alamat penuh dan tarikh lahir ahli. Inilah yang dipanggil dalam dunia keselamatan sebagai “prinsip keistimewaan minimum”: setiap akaun atau sistem hanya mendapat data dan kebenaran minimum yang diperlukan untuk menyiapkan tugasnya.
- Setiap kunci ada penjaga: Setiap kunci API mesti ada pemilik, tarikh luput dan rekod penukaran. Kunci yang tiada siapa mengaku miliknya ialah kunci yang ditinggalkan untuk penyerang.
- Tindakan kritikal diluluskan manusia: Kerja menyemak data boleh diserahkan kepada AI, tetapi mengubah data, membuat bayaran balik dan eksport data secara pukal mesti ada orang yang menekan butang lulus, dan setiap kali mesti direkodkan.
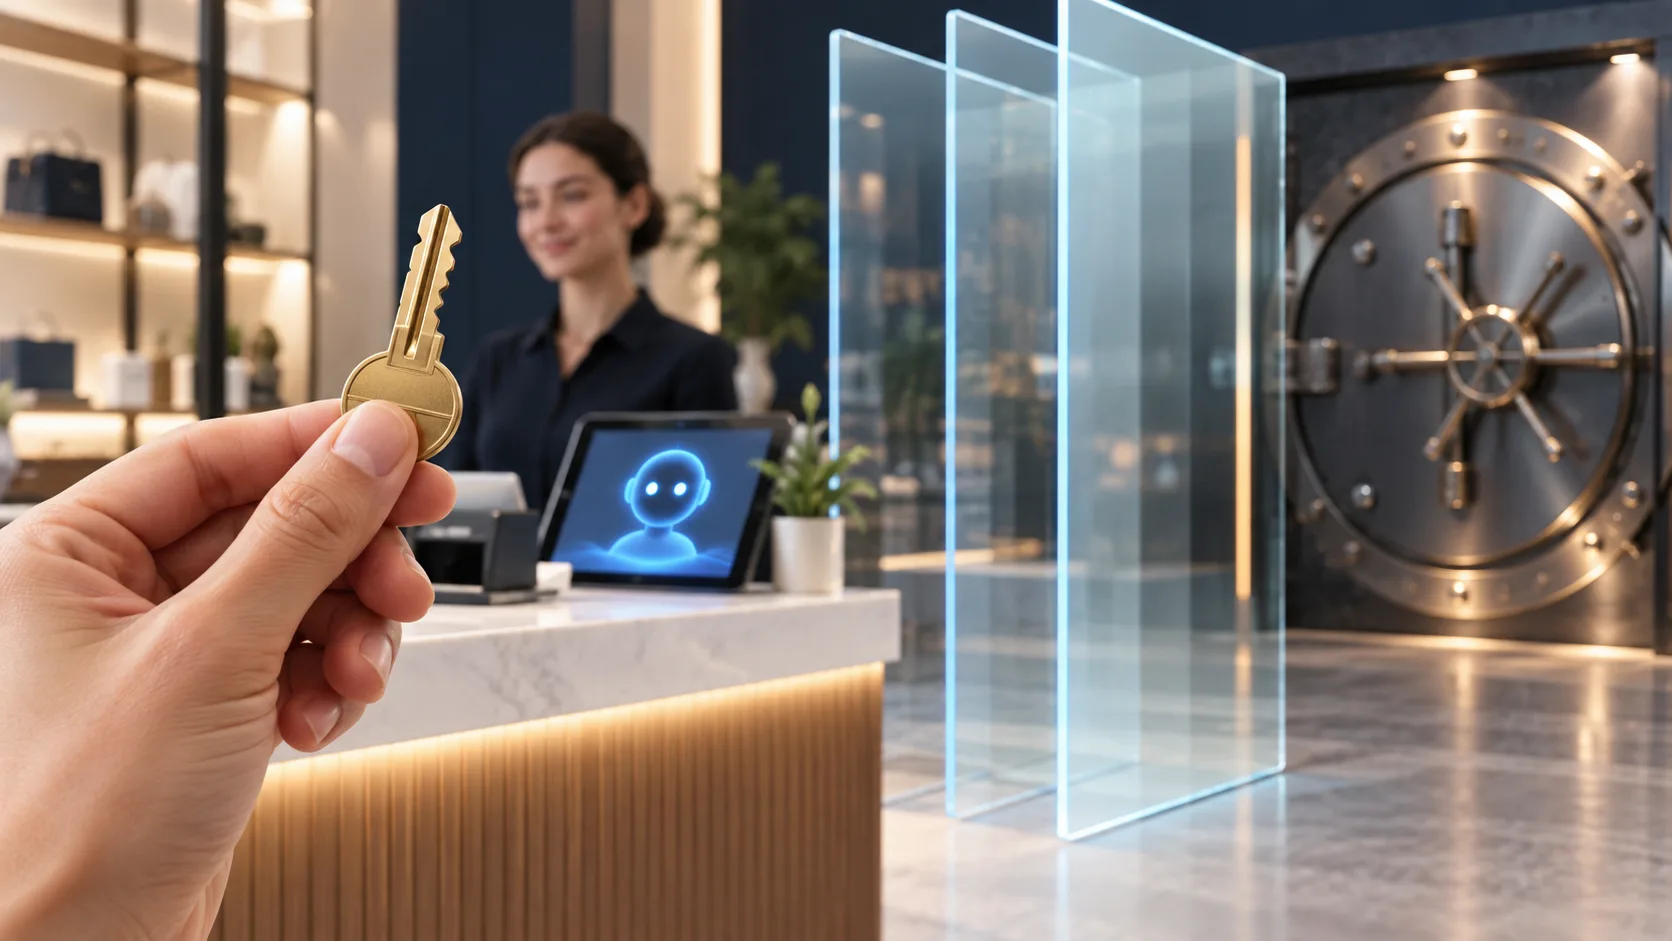
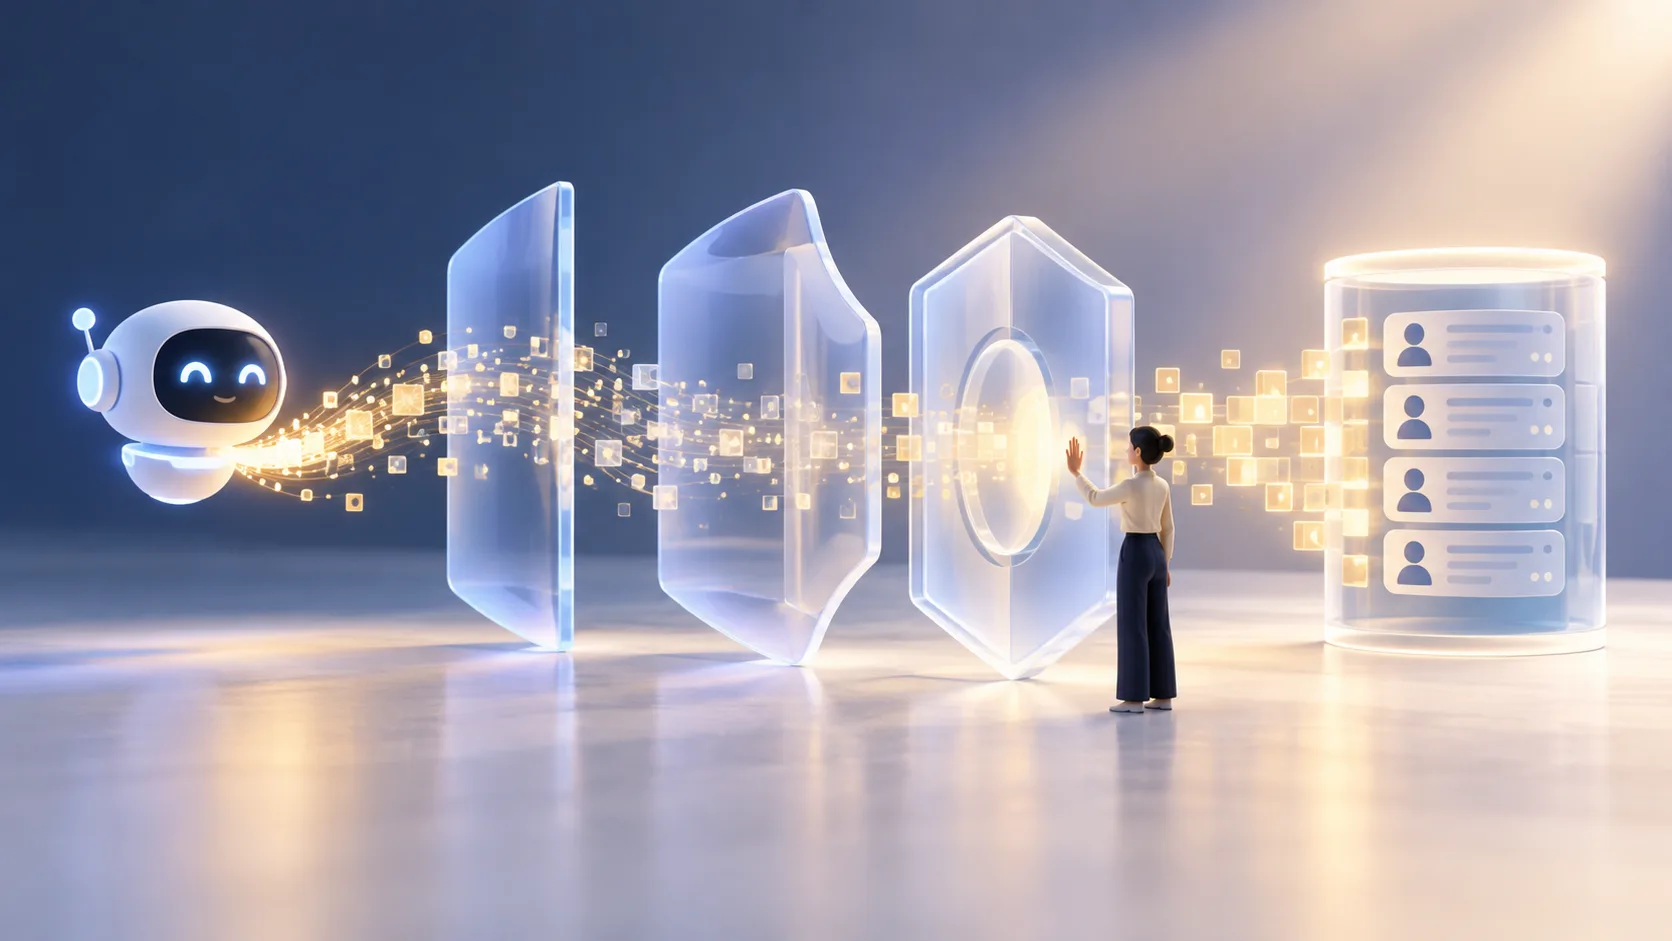 Tiga barisan pertahanan keselamatan untuk ejen AI
Setiap kali ejen AI membaca atau menulis data ahli, ia mesti melepasi ketiga-tiga barisan pertahanan ini mengikut urutan.
Tiga perkara ini kedengaran asas, tetapi yang benar-benar sukar bukanlah mengetahuinya, tetapi melaksanakannya. Sistem, aliran kerja dan organisasi setiap jenama berbeza-beza; tiada konfigurasi siap pakai yang boleh digunakan dengan satu klik. Perlu ada orang yang benar-benar masuk ke dapur.
Pendekatan OakMega: Bawa Cef AI Masuk ke Dapur, Bukan Mengangkut Bahan Keluar
Inilah sebabnya OakMega memperjuangkan FDE (Forward Deployed Engineer, jurutera yang ditempatkan di barisan hadapan). Kami bukan sekadar menyerahkan satu set alat kepada pelanggan lalu pergi, sebaliknya menghantar orang untuk bertugas di lokasi, memahami dengan jelas di mana data ahli jenama disimpan, siapa yang boleh menyentuhnya dan bagaimana aliran kerjanya berjalan, barulah kami menentukan akses yang patut diberikan kepada ejen AI.
Soal keselamatan, kami tidak mahu sekadar cakap kosong, jadi inilah garis asas kami secara terbuka:
- Pelbagai pensijilan termasuk ISO 27001, 27017, 27018 dan CMMC
- Pelaksanaan pelbagai awan dan persendirian
- Mekanisme operasi berasaskan SLA
Dalam senario sebenar, ini bermaksud ejen kedai dan ejen khidmat pelanggan di LINE: mereka boleh menjawab soalan ahli serta-merta dan membantu kakitangan kedai menyemak maklumat, tetapi setiap ejen beroperasi di bawah kawalan akses, dan tindakan kritikal seperti mengubah data, mengeluarkan kupon dan bayaran balik mesti melalui kelulusan manusia.
Tugas ejen AI ialah menjimatkan masa kakitangan kedai, bukan membuka pintu belakang untuk penggodam.
Sebelum Melaksanakan Ejen AI, Tanya Tiga Soalan Ini Dahulu
Insiden Burger King, 91APP dan Zeabur bukan untuk menakut-nakutkan sesiapa daripada menggunakan AI. Kemasukan ejen AI ke kedai ialah trend yang tidak dapat dibendung. Garis pemisah sebenar ialah: adakah anda membina dapur dahulu sebelum mengupah cef, atau mengupah cef dahulu kemudian baru menampal dapur?
Jika anda sedang menilai ejen AI, tidak kira dengan siapa anda bekerjasama, saya cadangkan tanya tiga soalan ini dahulu:
- Data ahli apakah sebenarnya yang boleh dilihat oleh ejen ini? Bolehkah ia diberi hanya akses minimum yang diperlukan untuk kerjanya?
- Bagi setiap kunci dalam sistem: siapa yang bertanggungjawab, berapa kerap ia ditukar, dan siapa yang menariknya balik apabila seseorang berhenti kerja atau perkhidmatan dihentikan?
- Bagi tindakan seperti mengubah data, bayaran balik dan eksport data secara pukal, siapa akhirnya yang menekan butang lulus, dan adakah ia direkodkan?
Jika ketiga-tiga soalan dapat dijawab, ejen AI ialah pembantu; jika tidak, ia bakal menjadi berita seterusnya.
Model akan terus menjadi semakin pintar, itu tidak perlu dirisaukan. Yang patut dirisaukan ialah, di tangan siapa sebenarnya kunci itu berada.
Soalan Lazim
S: Adakah ejen AI meningkatkan risiko kebocoran data ahli?
Ya, jika akses tidak dikawal. Ejen AI boleh menyemak data dalam jumlah besar merentas kedai sepanjang 24 jam, jadi jika ia dicerobohi, skop kesannya jauh lebih besar daripada akaun seorang pekerja. Dengan memberikannya hanya akses minimum yang diperlukan untuk kerjanya dan memastikan tindakan kritikal melalui kelulusan manusia, risiko dapat dikawal pada tahap yang terurus.
S: Apakah prinsip keistimewaan minimum?
Prinsip keistimewaan minimum bermaksud setiap akaun atau sistem hanya mendapat data dan kebenaran operasi minimum yang diperlukan untuk menyiapkan tugasnya. Contohnya, ejen khidmat pelanggan boleh menyemak status pesanan tetapi tidak dapat melihat alamat penuh dan tarikh lahir ahli.
S: Apakah perbezaan antara ISO 27001, 27017 dan 27018?
ISO 27001 mengawal pengurusan keselamatan maklumat organisasi secara keseluruhan; ISO 27017 memberi tumpuan kepada kawalan keselamatan perkhidmatan awan; ISO 27018 pula memberi tumpuan kepada perlindungan data peribadi di awan awam. Memiliki ketiga-tiganya bermakna dari sistem pengurusan hinggalah data peribadi di awan, semuanya dijaga mengikut piawaian antarabangsa.