EU AI Act vs ISO 42001 vs AISVS: ความต่างเชิงแก่นแท้ของ 3 กรอบธรรมาภิบาล AI | CEO Insights
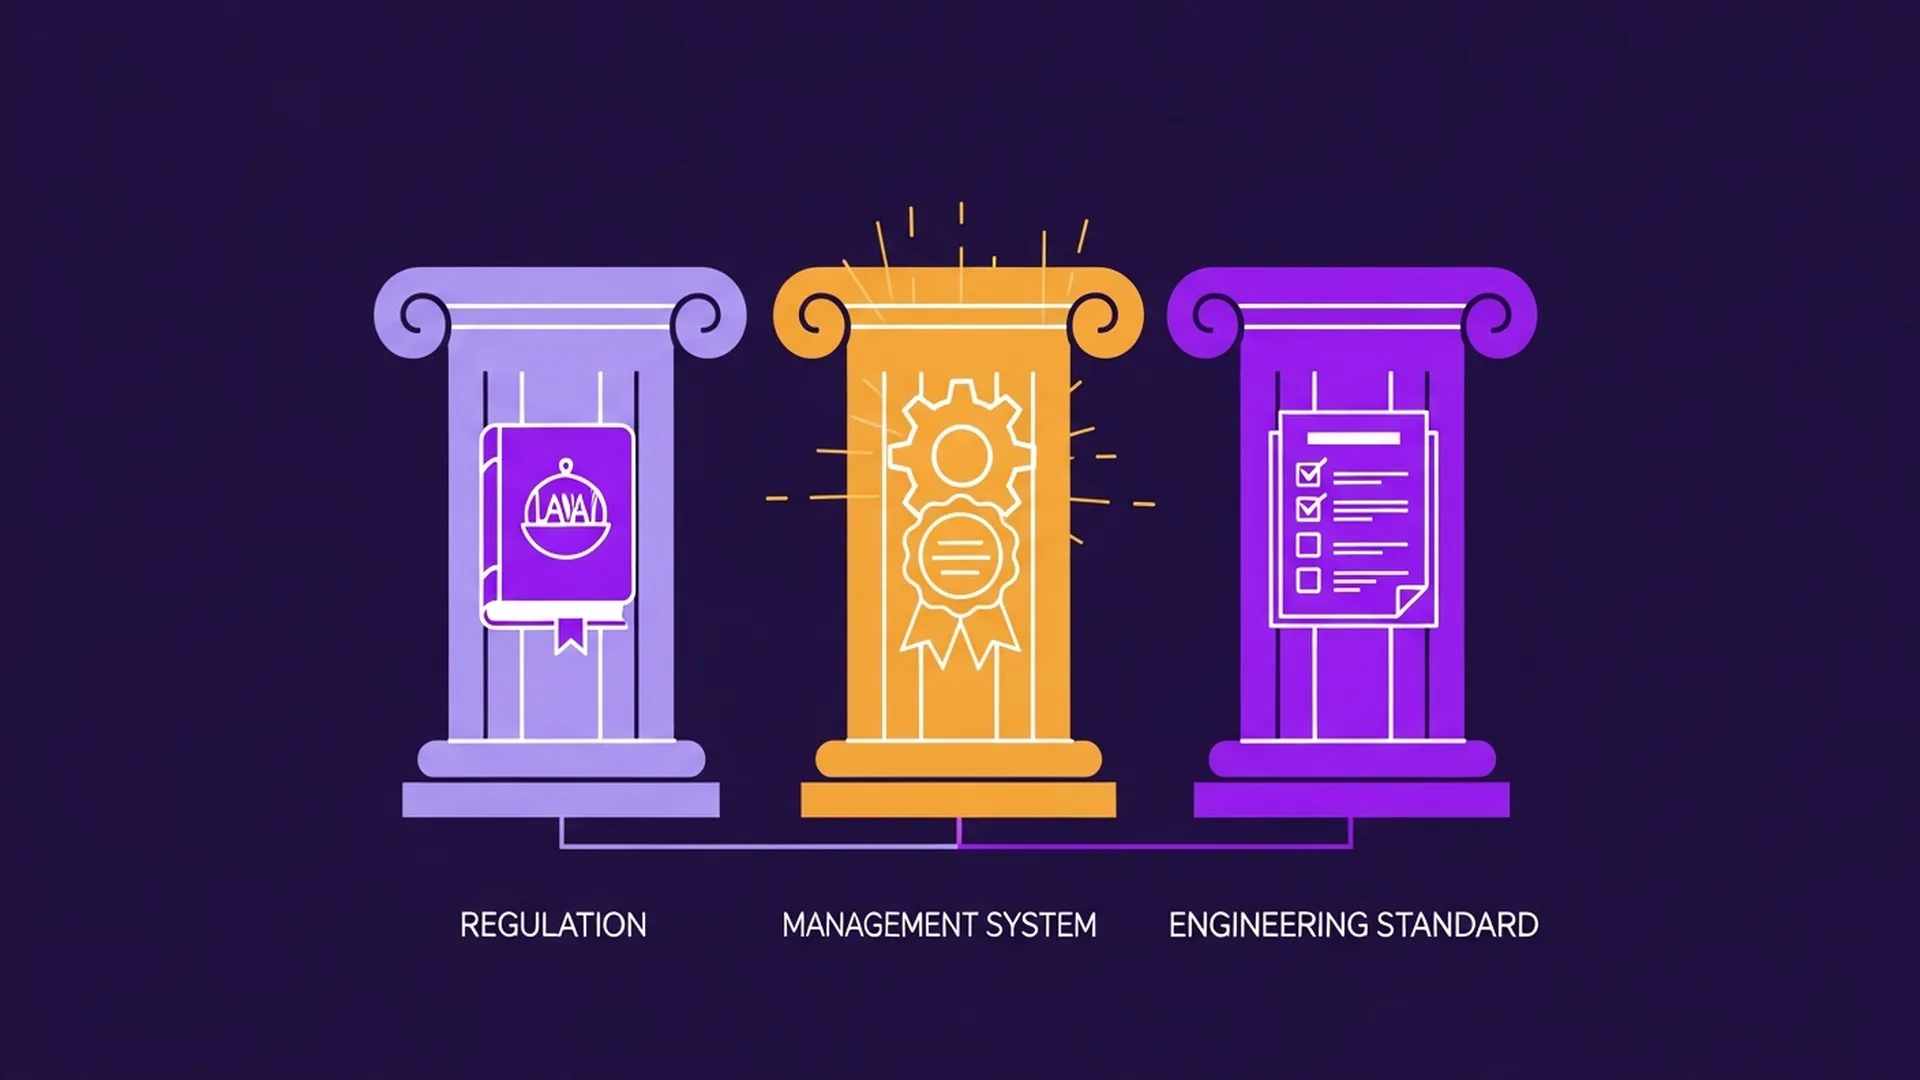
EU AI Act คือข้อบังคับทางกฎหมาย (ฝ่าฝืนมีโทษปรับสูงสุด €35M หรือ 7% ของรายได้ทั่วโลก) ISO 42001 คือการรับรองระบบบริหารจัดการ AI (ทำให้ลูกค้าองค์กรเชื่อมั่นในความสามารถด้านธรรมาภิบาล AI ของคุณ) ส่วน AISVS คือเช็กลิสต์ตรวจสอบความปลอดภัยเชิงเทคนิคที่วิศวกรหยิบไปใช้ได้ทันที ทั้งสามทำงานคนละระดับกันโดยสิ้นเชิง และบริษัท SaaS ในไต้หวันควรจัดลำดับความสำคัญตามคำถาม “มีลูกค้าในสหภาพยุโรปหรือไม่ → มีความต้องการจากการจัดซื้อแบบ B2B หรือไม่ → ประเมินความปลอดภัยเชิงวิศวกรรมด้วยตนเอง”
 Porsche TsaiCEO
วันที่ 24 มีนาคม 2026 แพ็กเกจ Python ที่เป็นอันตรายตัวหนึ่งอยู่บน PyPI ได้นาน 40 นาที และแค่ 40 นาทีนั้นเอง LiteLLM ซึ่งมียอดดาวน์โหลดวันละ 3.4 ล้านครั้งก็ถูกฝังแบ็กดอร์ ผู้โจมตีอย่าง TeamPCP เริ่มจากการเจาะเข้าไปใน Trivy เครื่องมือสแกนความปลอดภัยที่ใช้ในกระบวนการ CI/CD ของ LiteLLM ขโมยข้อมูลรับรองของผู้ดูแลบน PyPI แล้วอัปโหลดเวอร์ชันอันตรายสองเวอร์ชันคือ litellm==1.82.7 และ 1.82.8 ตัว payload ถูกออกแบบมาอย่างแยบยลเป็น 3 ขั้น ขั้นแรกขโมยข้อมูลรับรอง ขั้นที่สองเคลื่อนที่ในแนวราบเข้าสู่คลัสเตอร์ Kubernetes และขั้นสุดท้ายฝังแบ็กดอร์แบบถาวร ทำให้ผู้โจมตีสามารถสั่งรันโค้ดจากระยะไกลได้ นี่ไม่ใช่ช่องโหว่ของตัวโมเดล AI แต่เป็นปัญหาของซัพพลายเชนโครงสร้างพื้นฐาน AI ทั้งระบบ (รายงานเหตุการณ์ฉบับเต็ม → Trend Micro, 2026)
หลังเหตุการณ์ ผมเห็นวิศวกรจำนวนมากถกกันว่า “ควร pin เวอร์ชันไหม” หรือ “ควรเลิกใช้ LiteLLM ไหม” การถกเถียงเหล่านี้มาถูกทางแล้ว แต่ยังไม่ตรงแก่นของปัญหา คำถามที่แท้จริงคือ เมื่อผลิตภัณฑ์ AI ของคุณพึ่งพาแพ็กเกจโอเพนซอร์สหลายสิบตัว แพลตฟอร์มคลาวด์ 3 เจ้า และผู้ให้บริการ API ภายนอกอีก 2 ราย ระบบธรรมาภิบาล AI ของคุณตรวจจับความผิดปกติได้ภายใน 40 นาที ระบุขอบเขตผลกระทบได้ภายใน 24 ชั่วโมง และอธิบายให้ผู้มีส่วนได้ส่วนเสียเข้าใจได้ภายในหนึ่งสัปดาห์ว่าคุณทำอะไรไปบ้างหรือไม่?
EU AI Act, ISO 42001 และ AISVS ต่างกันอย่างไร? EU AI Act คือกฎหมายบังคับของสหภาพยุโรป ไม่ปฏิบัติตามก็คือผิดกฎหมาย ISO 42001 คือมาตรฐานการรับรองระบบบริหารจัดการ AI ต้องได้รับการรับรองก่อนจึงจะพิสูจน์ต่อตลาดได้ว่าคุณบริหารความเสี่ยง AI อย่างเป็นระบบ ส่วน AISVS คือเช็กลิสต์ทางเทคนิคสำหรับตรวจสอบความปลอดภัย AI ที่ OWASP เผยแพร่ ให้วิศวกรใช้ตรวจสอบตัวเอง ทั้งสามไม่ได้แข่งขันกัน แต่เป็นข้อกำหนดคนละระดับ คือกฎหมาย การบริหารจัดการ และเทคนิค องค์กรต้องทำครบทั้งสามอย่าง ต่างกันแค่ลำดับความสำคัญ
สารบัญ
- การปฏิบัติตามกฎเกณฑ์ด้าน AI ไม่ใช่ปัญหาเดียว แต่เป็นปัญหา 3 ระดับที่ต่างกัน
- ใช้เหตุการณ์ LiteLLM แยกให้เห็นระดับการทำงานของ 3 กรอบธรรมาภิบาล AI
- EU AI Act vs ISO 42001 vs AISVS: เปรียบเทียบ 3 กรอบธรรมาภิบาล AI แบบครบถ้วน
- เส้นทางการตัดสินใจด้านการปฏิบัติตามกฎเกณฑ์ AI สำหรับบริษัทในไต้หวัน
- ถามผิดคำถามอันตรายกว่าไม่ทำอะไรเลย: วิธีตั้งคำถามที่ถูกต้องเรื่องธรรมาภิบาล AI
- คำถามที่พบบ่อย
การปฏิบัติตามกฎเกณฑ์ด้าน AI ไม่ใช่ปัญหาเดียว แต่เป็นปัญหา 3 ระดับที่ต่างกัน
ช่วงสองปีที่ผ่านมา ผมได้คุยกับผู้ก่อตั้ง SaaS ในไต้หวันอยู่ไม่น้อย เวลาถามเรื่องการปฏิบัติตามกฎเกณฑ์ด้าน AI ส่วนใหญ่มักถามว่า “ผมควรทำ EU AI Act หรือ ISO 42001 ดี?” ตัวคำถามนี้ก็ผิดตั้งแต่แรกแล้ว
EU AI Act, ISO 42001 และ AISVS ไม่ได้เป็นคู่แข่งกัน เหมือนกับกฎหมายบริษัท การรับรอง ISO 9001 และ code review checklist ของวิศวกร ที่ทำงานกันคนละระดับโดยสิ้นเชิง คุณคงไม่ถามว่า “ผมจะปฏิบัติตามกฎหมายบริษัทหรือจะเอาการรับรอง ISO ดี” เพราะคำถามแบบนี้ไม่มีความหมายเลย
EU AI Act คือกฎหมายบังคับด้าน AI ของสหภาพยุโรปที่มีผลบังคับใช้ตั้งแต่เดือนสิงหาคม 2024 ชื่อเต็มคือ Artificial Intelligence Act แบ่งระบบ AI ออกเป็น 4 ระดับตามความเสี่ยง (ความเสี่ยงที่ยอมรับไม่ได้ ความเสี่ยงสูง ความเสี่ยงจำกัด และความเสี่ยงต่ำสุด) และกำหนดหน้าที่ที่ต้องปฏิบัติตามสำหรับแต่ละระดับ ถ้าคุณขายหรือใช้งาน AI ในตลาดสหภาพยุโรป คุณต้องปฏิบัติตาม ไม่มีทางเลือก กฎหมายนี้มีผลบังคับนอกอาณาเขตคล้าย GDPR ต่อให้คุณอยู่ไต้หวัน แต่ถ้าลูกค้าอยู่เนเธอร์แลนด์ คุณก็ต้องรับผิดชอบ ฝ่าฝืนมีโทษปรับสูงสุด €35M หรือ 7% ของรายได้ทั่วโลก (อ่าน EU AI Act ฉบับเต็ม → artificialintelligenceact.eu)
ISO 42001 คือมาตรฐานสากลด้านระบบบริหารจัดการ AI ที่ ISO/IEC เผยแพร่เมื่อเดือนธันวาคม 2023 ชื่อเต็มคือ ISO/IEC 42001:2023 Artificial Intelligence Management System การได้รับการรับรองนี้หมายความว่าคุณพิสูจน์ต่อลูกค้า คณะกรรมการ และผู้ซื้อที่มีศักยภาพได้ว่า คุณมีวิธีบริหารความเสี่ยง AI อย่างเป็นระบบ ไม่ได้พึ่งแค่วิจารณญาณส่วนตัวของวิศวกร และกำลังมีความสำคัญมากขึ้นเรื่อยๆ ในการจัดซื้อแบบ B2B ขององค์กร
AISVS คือ AI Security Verification Standard (มาตรฐานการตรวจสอบความปลอดภัย AI) ที่ OWASP เผยแพร่ แบ่งการตรวจสอบเป็น 3 ระดับคือ L1, L2 และ L3 ครอบคลุมเช็กลิสต์ตรวจสอบความปลอดภัย 14 หมวด วิศวกรทุกคนสามารถนำไปเทียบกับระบบ AI ของตัวเองได้ ไม่มีการรับรองและไม่มีผลทางกฎหมาย แต่เป็นเครื่องมือตรวจสอบความปลอดภัย AI ที่เป็นรูปธรรมและใช้งานได้จริงที่สุดในตอนนี้ (OWASP AISVS → GitHub)
ใช้เหตุการณ์ LiteLLM แยกให้เห็นระดับการทำงานของ 3 กรอบธรรมาภิบาล AI
มุมมองของ AISVS: การโจมตีซัพพลายเชนนี้ป้องกันล่วงหน้าได้
หมวดที่ 11 ของ AISVS ว่าด้วยการตรวจสอบความปลอดภัยของซัพพลายเชน AI โดยระดับ L3 กำหนดให้ตรวจสอบความสมบูรณ์ของแพ็กเกจที่พึ่งพาทั้งหมด รวมถึงการตรวจสอบความปลอดภัยของชุดเครื่องมือ CI/CD เอง หากทีมวิศวกรของ LiteLLM ปฏิบัติตาม AISVS L3 การที่ Trivy ถูกเจาะก็ควรถูกตั้งธงว่าผิดปกติในกระบวนการตรวจสอบเครื่องมือความปลอดภัยตามปกติ แพ็กเกจที่โผล่ขึ้นมานอกลำดับเวอร์ชันปกติแล้วมียอดดาวน์โหลดพุ่งอย่างรวดเร็ว เป็นรูปแบบความผิดปกติที่ไม่ควรเงียบอยู่ได้ถึง 40 นาทีในสภาพแวดล้อมที่มีการเฝ้าระวัง
ระดับการทำงานของ AISVS คือ ตอนที่วิศวกรเขียนโค้ด สร้าง CI/CD หรือเลือกเครื่องมือภายนอก จะมีเช็กลิสต์ตรวจสอบความปลอดภัย AI บอกว่าต้องตรวจอะไร และต้องตรวจลึกแค่ไหน
มุมมองของ ISO 42001: ความสามารถด้านธรรมาภิบาล AI กำหนดความเร็วในการรับมือหลังเกิดเหตุ
หลังเกิดเหตุ องค์กรที่ใช้ LiteLLM รับมือได้เร็วช้าต่างกันมาก วิศวกรบางคนเพิ่งรู้ตัวว่ามีปัญหาหลังเห็นข่าวบนโซเชียลมีเดีย ขณะที่บางองค์กรตรวจสอบระบบที่ได้รับผลกระทบเสร็จภายในไม่กี่ชั่วโมง ความต่างนี้ไม่ได้อยู่ที่ฝีมือทางเทคนิค แต่อยู่ที่กระบวนการธรรมาภิบาล AI องค์กรที่มีระบบบริหารจัดการตาม ISO 42001 จะมีการประเมินความเสี่ยงของผู้ให้บริการเป็นกระบวนการอย่างเป็นทางการ แพ็กเกจที่เกี่ยวกับ AI ทุกตัวที่เข้าสู่ production มีการบันทึกไว้ การอัปเดตเวอร์ชันต้องผ่านขั้นตอนอนุมัติ และเมื่อผู้ให้บริการเกิดเหตุด้านความปลอดภัย ก็ตรวจสอบได้ทันทีว่าระบบไหนใช้เวอร์ชันอะไรอยู่
ระดับการทำงานของ ISO 42001 คือ เมื่อเกิดเรื่องขึ้น องค์กรของคุณมีระบบบริหารจัดการ AI ที่ช่วยให้รู้ขอบเขตผลกระทบได้อย่างรวดเร็ว และเริ่มกระบวนการรับมือมาตรฐานได้ทันทีหรือไม่
มุมมองของ EU AI Act: หน้าที่ด้านการปฏิบัติตามกฎเกณฑ์ AI ทำให้ปัญหาซัพพลายเชนกลายเป็นปัญหาทางกฎหมาย
หากระบบ AI ของคุณถูกจัดเป็นความเสี่ยงสูง (เช่น ใช้ในการวินิจฉัยทางการแพทย์ การตัดสินใจรับสมัครงาน หรือการบริหารโครงสร้างพื้นฐานสำคัญ) และระบบของคุณใช้ LiteLLM เวอร์ชันที่มีแบ็กดอร์ นี่ไม่ใช่แค่อุบัติเหตุทางเทคนิค แต่เป็นการละเมิดข้อกำหนดด้าน AI เพราะคุณไม่ได้ปฏิบัติหน้าที่เฝ้าระวังส่วนประกอบในซัพพลายเชนอย่างเพียงพอ
ระดับการทำงานของ EU AI Act คือ ระบบ AI ของคุณผ่านมาตรฐานขั้นต่ำด้านการปฏิบัติตามกฎเกณฑ์ AI ตามที่กฎหมายกำหนดหรือไม่ ถ้าไม่ผ่านก็คือผิดกฎหมาย
EU AI Act vs ISO 42001 vs AISVS: เปรียบเทียบ 3 กรอบธรรมาภิบาล AI แบบครบถ้วน
เส้นทางการตัดสินใจด้านการปฏิบัติตามกฎเกณฑ์ AI สำหรับบริษัทในไต้หวัน
ลำดับแรก: คุณมีลูกค้าในสหภาพยุโรป หรือวางแผนจะเข้าตลาดสหภาพยุโรป เดือนสิงหาคม 2026 คือเส้นตายการบังคับใช้เต็มรูปแบบของ EU AI Act สำหรับระบบ AI ความเสี่ยงสูง ตอนนี้คือเดือนพฤษภาคม 2026 เหลือเวลาไม่ถึง 3 เดือน ถ้าคุณยังไม่ได้เริ่มจัดระดับความเสี่ยง ตอนนี้ไม่ใช่เวลามา “พิจารณาว่าจะทำดีไหม” แต่ต้องตัดสินใจว่า “วันนี้จะให้ใครมาทำ” หากระบบ AI ของคุณถูกจัดเป็นระบบความเสี่ยงสูง คุณต้องจัดทำเอกสารทางเทคนิค สร้างระบบบริหารความเสี่ยง และทำให้ธรรมาภิบาลข้อมูลเป็นไปตามข้อกำหนด ซึ่งทุกข้อล้วนต้องใช้เวลา
ลำดับที่สอง: คุณทำธุรกิจ B2B และต้องทำให้ลูกค้าองค์กรเชื่อมั่นในผลิตภัณฑ์ AI ของคุณ การรับรอง ISO 42001 กำลังกลายเป็นเกณฑ์แฝงในการจัดซื้อเครื่องมือ AI ขององค์กร เหมือนกับที่ ISO 27001 กลายเป็นข้อกำหนดพื้นฐานด้านความปลอดภัยสารสนเทศเมื่อหลายปีก่อน องค์กรที่มี ISO 27001 อยู่แล้วจะประหยัดเวลาในการขอรับรอง ISO 42001 ได้ประมาณ 40% (ที่มา: IS Partners, 2024) ต้นทุนส่วนเพิ่มจึงต่ำกว่าที่คุณคิด ขณะนี้ OakMega เองก็กำลังประเมินลำดับความสำคัญและวางแผนกรอบเวลาสำหรับการรับรอง ISO 42001
ลำดับที่สาม: ทีมวิศวกรของคุณต้องการทำให้ผลิตภัณฑ์ AI ปลอดภัยยิ่งขึ้น AISVS ใช้ฟรี เป็นโอเพนซอร์ส และเริ่มใช้ได้ตั้งแต่วันนี้ อย่างน้อยให้เริ่มจาก L2 โดยเน้นหมวดที่ 11 (ความปลอดภัยของซัพพลายเชน) และหมวดที่ 7 (การเฝ้าระวังและ observability) ที่ OakMega ทีมวิศวกรของเราใช้ AISVS L2 เป็นเกณฑ์ประเมินความปลอดภัย AI ด้วยตนเองทุกไตรมาสตั้งแต่ปี 2025 นี่คือจุดเริ่มต้นที่ลงมือได้ตรงที่สุดของเราด้านความปลอดภัยซัพพลายเชน AI
ถามผิดคำถามอันตรายกว่าไม่ทำอะไรเลย: วิธีตั้งคำถามที่ถูกต้องเรื่องธรรมาภิบาล AI
“ผมควรเลือก EU AI Act หรือ ISO 42001” เป็นคำถามที่ผิด คำถามที่ถูกต้องคือ องค์กรของผมทำได้ถึงระดับไหนแล้วในแต่ละด้าน ทั้งการปฏิบัติตามกฎหมายด้าน AI ระบบบริหารจัดการ AI และความปลอดภัยเชิงเทคนิคของ AI?
40 นาทีของ LiteLLM เตือนเราว่าพื้นผิวการโจมตีของโครงสร้างพื้นฐาน AI มีอยู่จริงแล้ว กรอบธรรมาภิบาล AI ไม่ใช่งานกรอกแบบฟอร์มตามระบบราชการ แต่เป็นขีดความสามารถเชิงระบบที่ทำให้คุณรู้ได้อย่างรวดเร็วว่า เมื่อเกิดปัญหาขึ้น อะไรเกิดขึ้น ใครได้รับผลกระทบ และขั้นต่อไปต้องทำอะไร
3 สิ่งที่คุณทำได้ตั้งแต่ตอนนี้:
- สัปดาห์นี้: ตรวจสอบว่าระบบ AI ของคุณอยู่ในระดับความเสี่ยงไหนตาม EU AI Act ถ้าไม่แน่ใจ ให้ปรึกษาที่ปรึกษากฎหมายที่เชี่ยวชาญ EU AI Act เพื่อประเมินเบื้องต้น ความชัดเจนที่ได้จากการปรึกษาเพียงครั้งเดียวนั้นคุ้มค่า (คำอธิบายการจัดระดับความเสี่ยงอย่างเป็นทางการของ EU AI Act → artificialintelligenceact.eu)
- เดือนนี้: ให้ทีมวิศวกรใช้เช็กลิสต์ AISVS L2 ประเมินความปลอดภัยของระบบ AI ที่อยู่ใน production ตอนนี้ด้วยตนเองหนึ่งรอบ โดยเน้นหมวดที่ 11 (ความปลอดภัยของซัพพลายเชน AI) และหมวดที่ 7 (การเฝ้าระวังและ observability) ทำเสร็จได้ภายในสองสัปดาห์ (ดาวน์โหลด AISVS ฟรี → OWASP GitHub)
- ไตรมาสนี้: ถ้าคุณมี ISO 27001 อยู่แล้ว ให้ประเมินความเป็นไปได้ของการขอรับรอง ISO 42001 อย่างจริงจัง ถ้ายังไม่มี ISO 27001 ให้ทำ 27001 ให้เรียบร้อยก่อน แล้วต้นทุนการรับรองด้านการปฏิบัติตามกฎเกณฑ์ AI ตาม 42001 จะลดลงอย่างเห็นได้ชัด
หากคุณมีคำถามเกี่ยวกับสถาปัตยกรรมการปฏิบัติตามกฎเกณฑ์ด้าน AI การประเมินความเกี่ยวข้องกับ EU AI Act หรือการนำ AISVS มาใช้ ติดต่อเราได้ผ่าน เว็บไซต์ OakMega
คำถามที่พบบ่อย
Q: บริษัทในไต้หวันต้องปฏิบัติตาม EU AI Act หรือไม่?
EU AI Act มีผลบังคับนอกอาณาเขต เกณฑ์ตัดสินคือระบบ AI ของคุณให้บริการกับผู้ใช้ที่ไหน ไม่ใช่บริษัทจดทะเบียนที่ไหน ตราบใดที่คุณมีผู้ใช้ในสหภาพยุโรปหรือขายบริการ AI ในตลาดสหภาพยุโรป คุณก็อยู่ภายใต้ขอบเขตของ EU AI Act ซึ่งเป็นตรรกะเดียวกับ GDPR บริษัท SaaS ในไต้หวันที่มีตลาดเป้าหมายรวมถึงยุโรป ควรประเมินหน้าที่ตาม EU AI Act ทันที
Q: การรับรอง ISO 42001 ใช้เวลาและค่าใช้จ่ายเท่าไร?
ตามข้อมูลของ IS Partners (2024) องค์กรที่ได้รับการรับรอง ISO 27001 แล้วจะใช้เวลาประมาณ 6-9 เดือนในการรับรอง ISO 42001 ประหยัดเวลาเตรียมการได้ราว 40% ส่วนองค์กรที่เริ่มจากศูนย์จะใช้เวลาประมาณ 12-18 เดือน ค่าใช้จ่ายในการรับรองขึ้นอยู่กับขนาดองค์กร โดยทั่วไปอยู่ที่ประมาณ NT$300,000–800,000 (รวมค่าที่ปรึกษาและค่าตรวจประเมิน)
Q: ทำ EU AI Act, ISO 42001 และ AISVS ไปพร้อมกันได้หรือไม่?
ได้ และทั้งสามยังเสริมพลังกันด้วย EU AI Act กำหนดข้อกำหนดทางกฎหมายว่า “คุณต้องทำอะไร” AISVS ให้เช็กลิสต์ปฏิบัติการว่า “จะตรวจสอบในเชิงเทคนิคอย่างไรว่าคุณทำได้แล้ว” ส่วน ISO 42001 สร้างระบบบริหารจัดการเพื่อให้งานเหล่านี้ดำเนินไปอย่างต่อเนื่อง สำหรับบริษัทส่วนใหญ่ในไต้หวัน ลำดับที่แนะนำคือ ทำการประเมินตนเองตาม AISVS L2 ก่อน (ฟรีและใช้ได้ทันที) ควบคู่กับการประเมินระดับความเสี่ยงตาม EU AI Act แล้วจึงตัดสินใจเรื่องกรอบเวลาการรับรอง ISO 42001
Q: AISVS L1, L2 และ L3 ต่างกันอย่างไร? เหมาะกับองค์กรแบบไหน?
AISVS ทั้งสามระดับออกแบบมาสำหรับระบบ AI ที่มีระดับความเสี่ยงต่างกัน L1 เหมาะกับฟีเจอร์ AI ความเสี่ยงต่ำ (เช่น ระบบแนะนำ) ครอบคลุมการตรวจสอบความปลอดภัยขั้นพื้นฐาน L2 เหมาะกับระบบ AI ใน production ที่ประมวลผลข้อมูลอ่อนไหวหรือมีผลกระทบในระดับหนึ่ง เป็นจุดเริ่มต้นที่สมเหตุสมผลสำหรับ B2B SaaS ส่วนใหญ่ L3 เหมาะกับแอปพลิเคชัน AI ความเสี่ยงสูง (เช่น การเงิน การแพทย์ ระบบที่ความปลอดภัยเป็นเรื่องสำคัญยิ่ง) กำหนดการตรวจสอบความปลอดภัยด้านซัพพลายเชนและความคงทนที่เข้มงวดที่สุด เอกสาร OWASP AISVS ดาวน์โหลดได้ฟรีที่ GitHub
Q: กรอบธรรมาภิบาล AI ใช้ได้เฉพาะกับองค์กรขนาดใหญ่หรือไม่?
ไม่ใช่ เหตุการณ์ LiteLLM ไม่ได้กระทบแค่องค์กรขนาดใหญ่ สตาร์ทอัพทุกรายที่ใช้แพ็กเกจ AI โอเพนซอร์สล้วนอยู่ในขอบเขตความเสี่ยงของซัพพลายเชน AISVS ใช้ฟรี ทีมวิศวกรทุกขนาดนำไปใช้ได้ทันที หน้าที่ตาม EU AI Act ขึ้นอยู่กับระดับความเสี่ยงของระบบ AI ระบบความเสี่ยงต่ำมีข้อกำหนดค่อนข้างเบา ความคิดที่อันตรายที่สุดคือ “รอให้เราโตกว่านี้ก่อนค่อยทำ” เพราะถึงตอนนั้น สถาปัตยกรรมระบบจะปรับโครงสร้างได้ยาก และต้นทุนธรรมาภิบาลจะสูงขึ้นกว่าเดิม