EU AI Act vs ISO 42001 vs AISVS: Khác biệt cốt lõi giữa ba khung quản trị AI | CEO Insights
EU AI Act là nghĩa vụ pháp lý (vi phạm có thể bị phạt tới 35 triệu euro hoặc 7% doanh thu toàn cầu); ISO 42001 là chứng nhận hệ thống quản lý AI (giúp khách hàng doanh nghiệp tin vào năng lực quản trị AI của bạn); AISVS là danh sách xác minh bảo mật kỹ thuật mà kỹ sư có thể dùng ngay. Ba khung này tác động ở những tầng hoàn toàn khác nhau; doanh nghiệp SaaS Đài Loan nên xác định thứ tự ưu tiên theo trình tự “có khách hàng EU không → có nhu cầu mua sắm B2B không → tự đánh giá bảo mật kỹ thuật”.
 Porsche TsaiCEO
Ngày 24/3/2026, một gói Python độc hại tồn tại trên PyPI đúng 40 phút. Chỉ trong 40 phút đó, LiteLLM – thư viện có 3,4 triệu lượt tải mỗi ngày – đã bị cài backdoor. Nhóm tấn công TeamPCP trước tiên xâm nhập Trivy, công cụ quét bảo mật mà quy trình CI/CD của LiteLLM sử dụng, đánh cắp thông tin xác thực của người duy trì trên PyPI, rồi tải lên hai phiên bản độc hại litellm==1.82.7 và 1.82.8. Payload ba giai đoạn được thiết kế tinh vi: đánh cắp thông tin xác thực, di chuyển ngang sang cụm Kubernetes, rồi cài backdoor lâu dài để kẻ tấn công có quyền thực thi mã từ xa. Đây không phải lỗ hổng của bản thân mô hình AI, mà là vấn đề của toàn bộ chuỗi cung ứng hạ tầng AI. (Báo cáo đầy đủ về sự cố → Trend Micro, 2026)
Sau sự việc, tôi thấy rất nhiều kỹ sư tranh luận “có nên pin phiên bản không”, “có nên thay LiteLLM không”. Những thảo luận này đi đúng hướng, nhưng chưa chạm đến cốt lõi. Vấn đề thật sự là: khi sản phẩm AI của bạn phụ thuộc vào hàng chục gói mã nguồn mở, ba nền tảng đám mây và hai nhà cung cấp API bên thứ ba, hệ thống quản trị AI của bạn có phát hiện được bất thường trong 40 phút, xác định được phạm vi ảnh hưởng trong 24 giờ, và giải thích rõ với các bên liên quan mình đã làm gì trong vòng một tuần hay không?
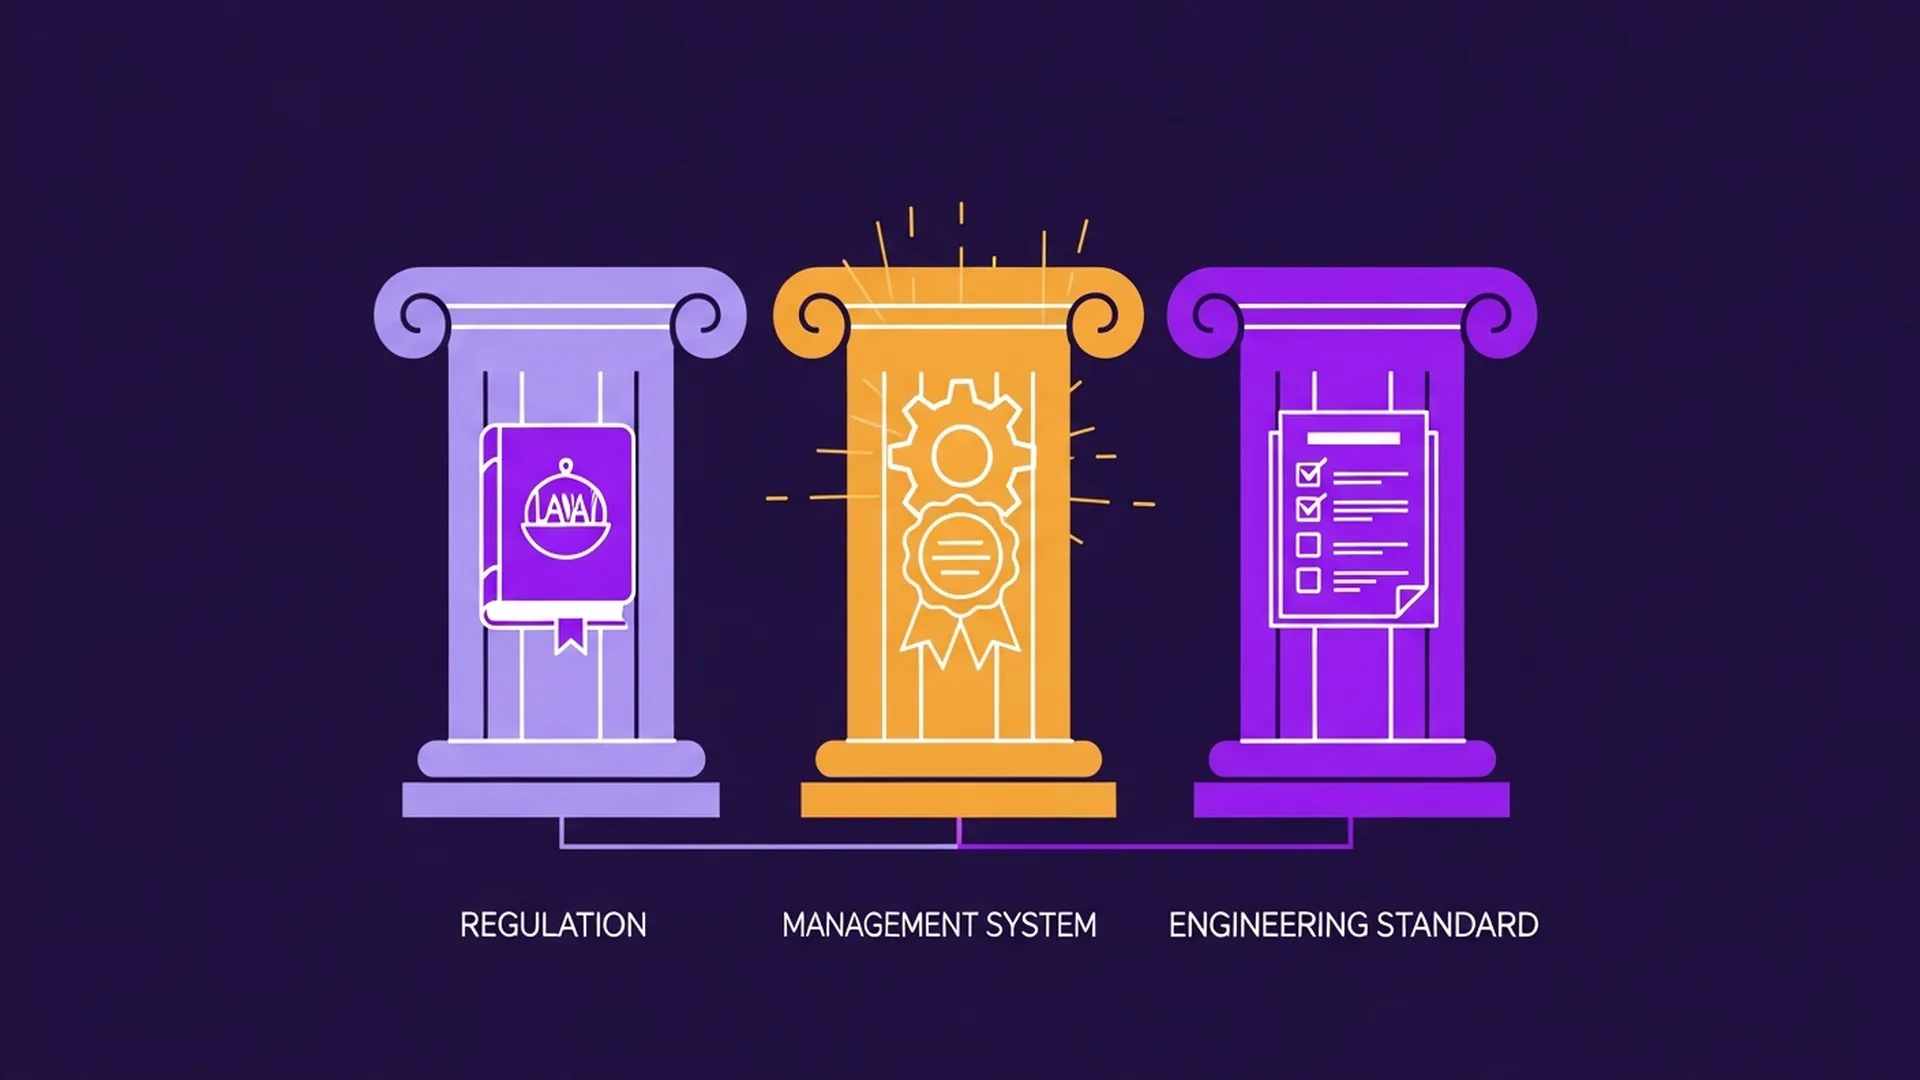
EU AI Act, ISO 42001 và AISVS khác nhau thế nào? EU AI Act là luật bắt buộc của Liên minh châu Âu, không tuân thủ là vi phạm pháp luật; ISO 42001 là tiêu chuẩn chứng nhận hệ thống quản lý AI, có chứng nhận mới chứng minh được với thị trường rằng bạn quản lý rủi ro AI một cách có hệ thống; AISVS là danh sách kiểm tra kỹ thuật về xác minh bảo mật AI do OWASP công bố, để kỹ sư tự đánh giá. Ba khung này không cạnh tranh nhau mà là yêu cầu ở ba tầng khác nhau: pháp lý, quản lý và kỹ thuật. Doanh nghiệp cần làm cả ba, chỉ khác nhau ở thứ tự ưu tiên.
Mục lục
- Tuân thủ AI không phải một bài toán, mà là ba bài toán ở ba tầng khác nhau
- Dùng sự cố LiteLLM để phân tích tầng tác động của ba khung quản trị AI
- EU AI Act vs ISO 42001 vs AISVS: so sánh đầy đủ ba khung quản trị AI
- Lộ trình ra quyết định tuân thủ AI cho doanh nghiệp Đài Loan
- Hỏi sai câu hỏi còn nguy hiểm hơn không làm gì: cách đặt câu hỏi đúng về quản trị AI
- Câu hỏi thường gặp
Tuân thủ AI không phải một bài toán, mà là ba bài toán ở ba tầng khác nhau
Hai năm qua tôi đã gặp không ít nhà sáng lập SaaS ở Đài Loan. Khi hỏi về tuân thủ AI, họ thường hỏi thế này: “Tôi nên làm EU AI Act hay ISO 42001?” Bản thân câu hỏi này đã sai.
EU AI Act, ISO 42001 và AISVS không cạnh tranh nhau. Giống như luật doanh nghiệp, chứng nhận ISO 9001 và checklist code review của kỹ sư, chúng tác động ở những tầng hoàn toàn khác nhau. Bạn sẽ không hỏi “tôi nên tuân thủ luật doanh nghiệp hay chứng nhận ISO”, vì câu hỏi đó vô nghĩa.
EU AI Act là đạo luật AI bắt buộc của EU, có hiệu lực từ tháng 8/2024, tên đầy đủ là Artificial Intelligence Act. Luật chia hệ thống AI thành bốn cấp theo mức rủi ro (rủi ro không thể chấp nhận, rủi ro cao, rủi ro hạn chế, rủi ro tối thiểu) và đặt ra nghĩa vụ tuân thủ tương ứng cho từng cấp. Nếu bạn bán hoặc triển khai AI tại thị trường EU, bạn bắt buộc phải tuân thủ, không có lựa chọn nào khác. Hiệu lực ngoài lãnh thổ tương tự GDPR – bạn ở Đài Loan nhưng khách hàng ở Hà Lan thì bạn vẫn phải tuân theo. Mức phạt tối đa là 35 triệu euro hoặc 7% doanh thu toàn cầu. (Toàn văn EU AI Act → artificialintelligenceact.eu)
ISO 42001 là tiêu chuẩn quốc tế về hệ thống quản lý AI do ISO/IEC công bố vào tháng 12/2023, tên đầy đủ là ISO/IEC 42001:2023 Artificial Intelligence Management System. Có chứng nhận này nghĩa là bạn chứng minh được với khách hàng, hội đồng quản trị và người mua tiềm năng rằng bạn quản lý rủi ro AI bằng một phương pháp có hệ thống, chứ không chỉ dựa vào phán đoán cá nhân của kỹ sư. Tiêu chuẩn này ngày càng quan trọng trong hoạt động mua sắm B2B của doanh nghiệp.
AISVS là AI Security Verification Standard (Tiêu chuẩn xác minh bảo mật AI) do OWASP công bố, chia thành ba cấp xác minh L1, L2, L3, gồm danh sách kiểm tra bảo mật trải dài 14 chương mà bất kỳ kỹ sư nào cũng có thể dùng để đối chiếu với hệ thống AI của mình. Nó không có chứng nhận, không có hiệu lực pháp lý, nhưng là công cụ xác minh bảo mật AI cụ thể và dễ áp dụng nhất hiện nay. (OWASP AISVS → GitHub)
Dùng sự cố LiteLLM để phân tích tầng tác động của ba khung quản trị AI
Góc nhìn AISVS: cuộc tấn công chuỗi cung ứng lẽ ra có thể bị chặn từ trước
Chương 11 của AISVS bao quát xác minh bảo mật chuỗi cung ứng AI. Cấp L3 yêu cầu xác minh tính toàn vẹn của mọi gói phụ thuộc, bao gồm cả việc rà soát bảo mật chính chuỗi công cụ CI/CD. Nếu đội kỹ thuật của LiteLLM thực hiện theo AISVS L3, việc chính Trivy bị xâm nhập lẽ ra đã bị đánh dấu là bất thường trong quy trình kiểm toán công cụ bảo mật thông thường. Một gói đột ngột xuất hiện ngoài chuỗi phiên bản bình thường và nhanh chóng tích lũy lượt tải – trong môi trường có giám sát, mẫu bất thường này không thể im lặng suốt 40 phút.
Tầng tác động của AISVS là: khi kỹ sư viết code, dựng CI/CD hay chọn công cụ bên thứ ba, họ có một danh sách kiểm tra bảo mật AI cho biết cần xác minh những gì và xác minh đến mức nào.
Góc nhìn ISO 42001: năng lực quản trị AI quyết định tốc độ ứng phó sau sự cố
Sau sự cố, tốc độ phản ứng giữa các doanh nghiệp dùng LiteLLM chênh lệch rất lớn. Có kỹ sư chỉ nhận ra vấn đề khi đọc tin trên mạng xã hội, trong khi có doanh nghiệp đã rà soát xong các hệ thống bị ảnh hưởng chỉ trong vài giờ. Khác biệt này không nằm ở năng lực kỹ thuật, mà ở quy trình quản trị AI. Với doanh nghiệp có hệ thống quản lý ISO 42001, đánh giá rủi ro nhà cung cấp là một quy trình chính thức – mọi gói liên quan đến AI được đưa vào môi trường production đều được ghi nhận, việc cập nhật phiên bản phải qua phê duyệt, và khi nhà cung cấp gặp sự cố bảo mật, có thể tra ngay hệ thống nào đang dùng phiên bản nào.
Tầng tác động của ISO 42001 là: khi sự cố xảy ra, tổ chức của bạn có một hệ thống quản lý AI giúp nhanh chóng nắm được phạm vi ảnh hưởng và kích hoạt quy trình ứng phó chuẩn hay không.
Góc nhìn EU AI Act: nghĩa vụ tuân thủ AI biến vấn đề chuỗi cung ứng thành vấn đề pháp lý
Nếu hệ thống AI của bạn được phân loại là rủi ro cao (ví dụ: dùng trong chẩn đoán y tế, quyết định tuyển dụng, quản lý hạ tầng trọng yếu) mà lại dùng phiên bản LiteLLM có backdoor, thì đây không chỉ là sự cố kỹ thuật mà là vi phạm tuân thủ AI – vì bạn đã không làm tròn nghĩa vụ giám sát các thành phần trong chuỗi cung ứng.
Tầng tác động của EU AI Act là: hệ thống AI của bạn có đạt chuẩn tuân thủ AI tối thiểu theo quy định pháp luật hay không – không đạt là vi phạm pháp luật.
EU AI Act vs ISO 42001 vs AISVS: so sánh đầy đủ ba khung quản trị AI
Lộ trình ra quyết định tuân thủ AI cho doanh nghiệp Đài Loan
Ưu tiên 1: Bạn có khách hàng ở EU, hoặc dự định vào thị trường EU. Tháng 8/2026 là hạn chót áp dụng toàn diện EU AI Act đối với hệ thống AI rủi ro cao. Hiện tại là tháng 5/2026, chỉ còn chưa đầy 3 tháng. Nếu bạn chưa bắt đầu phân loại rủi ro, thì lúc này không còn là “cân nhắc có nên làm không”, mà là quyết định “hôm nay tìm ai để làm”. Nếu hệ thống AI của bạn bị xếp vào nhóm rủi ro cao, bạn cần hoàn thiện tài liệu kỹ thuật, xây dựng hệ thống quản lý rủi ro và bảo đảm quản trị dữ liệu đúng quy định – việc nào cũng tốn thời gian.
Ưu tiên 2: Bạn làm B2B và cần khách hàng doanh nghiệp tin tưởng sản phẩm AI của mình. Chứng nhận ISO 42001 đang trở thành “ngưỡng ngầm” khi doanh nghiệp mua công cụ AI – giống như ISO 27001 vài năm trước đã trở thành yêu cầu cơ bản về tuân thủ an toàn thông tin. Doanh nghiệp đã có ISO 27001 có thể tiết kiệm khoảng 40% thời gian khi làm chứng nhận ISO 42001 (nguồn: IS Partners, 2024), chi phí biên thấp hơn bạn nghĩ. OakMega hiện cũng đang đánh giá thứ tự ưu tiên và lộ trình cho chứng nhận ISO 42001.
Ưu tiên 3: Đội kỹ thuật của bạn muốn làm sản phẩm AI an toàn hơn. AISVS miễn phí, mã nguồn mở và có thể dùng ngay hôm nay. Hãy bắt đầu ít nhất từ L2 – tập trung vào chương 11 (bảo mật chuỗi cung ứng) và chương 7 (giám sát và khả năng quan sát). Tại OakMega, từ năm 2025 đội kỹ thuật của chúng tôi lấy AISVS L2 làm chuẩn để tự đánh giá bảo mật AI hằng quý. Đây là điểm khởi đầu trực tiếp và dễ triển khai nhất của chúng tôi về bảo mật chuỗi cung ứng AI.
Hỏi sai câu hỏi còn nguy hiểm hơn không làm gì: cách đặt câu hỏi đúng về quản trị AI
“Tôi nên chọn EU AI Act hay ISO 42001” là một câu hỏi sai. Cách hỏi đúng là: Ở ba tầng tuân thủ pháp lý AI, hệ thống quản lý AI và bảo mật kỹ thuật AI, tổ chức của tôi đã làm được đến đâu?
40 phút của LiteLLM nhắc chúng ta rằng bề mặt tấn công của hạ tầng AI là có thật. Khung quản trị AI không phải thủ tục giấy tờ quan liêu; đó là năng lực hệ thống giúp bạn, khi có sự cố, nhanh chóng biết chuyện gì đã xảy ra, ai bị ảnh hưởng và bước tiếp theo là gì.
Ba việc bạn có thể làm ngay:
- Tuần này: Xác định hệ thống AI của bạn thuộc cấp nào trong phân loại rủi ro của EU AI Act. Nếu chưa chắc, hãy nhờ luật sư am hiểu EU AI Act đánh giá sơ bộ – sự rõ ràng mà một buổi tư vấn mang lại là xứng đáng. (Hướng dẫn chính thức về phân loại rủi ro của EU AI Act → artificialintelligenceact.eu)
- Tháng này: Yêu cầu đội kỹ thuật dùng danh sách AISVS L2 để tự đánh giá bảo mật một lượt cho các hệ thống AI đang chạy production. Tập trung vào chương 11 (bảo mật chuỗi cung ứng AI) và chương 7 (giám sát và khả năng quan sát). Có thể hoàn thành trong hai tuần. (Tải AISVS miễn phí → OWASP GitHub)
- Quý này: Nếu bạn đã có ISO 27001, hãy nghiêm túc đánh giá tính khả thi của chứng nhận ISO 42001. Nếu chưa có ISO 27001, hãy làm tốt 27001 trước, chi phí chứng nhận tuân thủ AI 42001 sẽ giảm đáng kể.
Nếu bạn có bất kỳ câu hỏi nào về kiến trúc tuân thủ AI, đánh giá phạm vi áp dụng EU AI Act hay triển khai AISVS, hãy liên hệ với chúng tôi qua website OakMega.
Câu hỏi thường gặp
Hỏi: Công ty Đài Loan có phải tuân thủ EU AI Act không?
EU AI Act có hiệu lực ngoài lãnh thổ. Tiêu chí xác định là đối tượng mà hệ thống AI của bạn phục vụ ở đâu, chứ không phải nơi công ty đăng ký. Chỉ cần bạn có người dùng ở EU hoặc bán dịch vụ AI tại thị trường EU là đã thuộc phạm vi điều chỉnh của EU AI Act, cùng logic với GDPR. Công ty SaaS Đài Loan có thị trường mục tiêu bao gồm châu Âu nên đánh giá ngay nghĩa vụ tuân thủ EU AI Act.
Hỏi: Chứng nhận ISO 42001 mất bao lâu và tốn bao nhiêu?
Theo số liệu của IS Partners (2024), doanh nghiệp đã có chứng nhận ISO 27001 cần khoảng 6–9 tháng để hoàn tất ISO 42001, tiết kiệm khoảng 40% thời gian chuẩn bị; doanh nghiệp bắt đầu từ con số không cần khoảng 12–18 tháng. Chi phí chứng nhận tùy quy mô doanh nghiệp, thường từ NT$300.000 đến NT$800.000 (gồm phí tư vấn và phí đánh giá).
Hỏi: Có thể triển khai EU AI Act, ISO 42001 và AISVS cùng lúc không?
Có, và ba khung này còn bổ trợ cho nhau. EU AI Act xác định yêu cầu pháp lý “bạn phải làm gì”, AISVS cung cấp danh sách thao tác để “xác minh ở tầng kỹ thuật rằng bạn đã làm được”, còn ISO 42001 xây dựng hệ thống quản lý để bảo đảm những việc này được duy trì liên tục. Với đa số doanh nghiệp Đài Loan, thứ tự được khuyến nghị là: tự đánh giá AISVS L2 trước (miễn phí, dùng được ngay), song song đánh giá phân loại rủi ro theo EU AI Act, rồi mới quyết định lộ trình chứng nhận ISO 42001.
Hỏi: AISVS L1, L2, L3 khác nhau thế nào? Phù hợp với loại doanh nghiệp nào?
Ba cấp của AISVS nhắm đến các mức rủi ro khác nhau của hệ thống AI: L1 dành cho tính năng AI rủi ro thấp (như hệ thống gợi ý), bao gồm xác minh bảo mật cơ bản; L2 dành cho hệ thống AI production xử lý dữ liệu nhạy cảm hoặc có mức ảnh hưởng nhất định, là điểm khởi đầu hợp lý cho đa số B2B SaaS; L3 dành cho ứng dụng AI rủi ro cao (như tài chính, y tế, hệ thống trọng yếu về an toàn), yêu cầu xác minh bảo mật chuỗi cung ứng và bảo mật lâu dài nghiêm ngặt nhất. Tài liệu OWASP AISVS có thể tải miễn phí trên GitHub.
Hỏi: Khung quản trị AI chỉ dành cho doanh nghiệp lớn?
Không. Sự cố LiteLLM không chỉ ảnh hưởng đến doanh nghiệp lớn; bất kỳ startup nào dùng gói AI mã nguồn mở đều nằm trong vùng rủi ro chuỗi cung ứng. AISVS miễn phí, đội kỹ thuật ở mọi quy mô đều có thể áp dụng ngay. Nghĩa vụ tuân thủ của EU AI Act tùy thuộc vào cấp rủi ro của hệ thống AI, hệ thống rủi ro thấp có yêu cầu tương đối nhẹ. Suy nghĩ nguy hiểm nhất là “đợi công ty lớn hơn rồi làm” – vì đến lúc đó kiến trúc hệ thống đã khó tái cấu trúc, chi phí quản trị sẽ còn cao hơn.