EU AI Act vs ISO 42001 vs AISVS:3つのAIガバナンスフレームワークの本質的な違い | CEO Insights
EU AI Actは法的義務です(違反時の制裁金は最大€35Mまたは全世界売上高の7%)。ISO 42001はAIマネジメントシステムの認証で、企業顧客にAIガバナンス能力を信頼してもらうためのものです。AISVSはエンジニアがすぐに使える技術的なセキュリティ検証チェックリストです。3つはまったく異なるレイヤーに作用しており、台湾のSaaS企業は「EU顧客の有無 → B2B調達ニーズの有無 → エンジニアリング面のセキュリティ自己評価」の順で優先順位を決めるべきです。
 Porsche TsaiCEO
2026年3月24日、ある悪意のあるPythonパッケージがPyPI上に40分間存在しました。その40分の間に、1日あたり340万回ダウンロードされているLiteLLMにバックドアが仕込まれたのです。攻撃者TeamPCPは、まずLiteLLMのCI/CDパイプラインで使われていたセキュリティスキャンツールTrivyに侵入し、PyPIメンテナーの認証情報を窃取したうえで、litellm==1.82.7と1.82.8という2つの悪意あるバージョンをアップロードしました。3段階のペイロードは緻密に設計されており、まず認証情報を盗み、次にKubernetesクラスターへ横展開し、最後に永続的なバックドアを設置して、攻撃者がリモートでコードを実行できる状態にしました。これはAIモデルそのものの脆弱性ではありません。AIインフラのサプライチェーン全体の問題です。(インシデントの詳細レポート → Trend Micro, 2026)
事件の後、多くのエンジニアが「バージョンをpinすべきか」「LiteLLMを置き換えるべきか」と議論しているのを目にしました。方向性としては間違っていませんが、どれも核心を突いてはいません。本当の問題はこうです。自社のAIプロダクトが数十のオープンソースパッケージ、3つのクラウドプラットフォーム、2社のサードパーティAPIベンダーに依存しているとき、あなたのAIガバナンス体制は、40分以内に異常を検知し、24時間以内に影響範囲を特定し、1週間以内に何をしたのかをステークホルダーに明確に説明できるでしょうか。
EU AI Act、ISO 42001、AISVSは何が違うのか? EU AI ActはEUの強制法規であり、準拠しなければ違法になります。ISO 42001はAIマネジメントシステムの認証規格で、取得することでAIリスクを体系的に管理していることを市場に証明できます。AISVSはOWASPが公開しているAIセキュリティ検証の技術チェックリストで、エンジニアがセルフチェックに使うものです。3つは競合関係ではなく、法律・マネジメント・技術という異なるレイヤーの要求です。企業には3つすべてが必要で、違うのは優先順位だけです。
目次
- AIコンプライアンスは1つの問題ではなく、3つの異なるレイヤーの問題
- LiteLLM事件から読み解く、3つのAIガバナンスフレームワークの作用レイヤー
- EU AI Act vs ISO 42001 vs AISVS:3つのAIガバナンスフレームワークの徹底比較
- 台湾企業のためのAIコンプライアンス意思決定パス
- 間違った問いは、何もしないより危険:AIガバナンスの正しい問い方
- よくある質問
AIコンプライアンスは1つの問題ではなく、3つの異なるレイヤーの問題
この2年間、台湾のSaaS創業者と話す機会が数多くありましたが、AIコンプライアンスについて尋ねられるとき、たいていこう聞かれます。「EU AI ActとISO 42001、どちらに取り組むべきでしょうか?」実は、この問いの立て方そのものが間違っています。
EU AI Act、ISO 42001、AISVSという3つのAIガバナンスフレームワークは競合関係にはありません。会社法、ISO 9001認証、エンジニアのコードレビューチェックリストがそうであるように、3つはまったく異なるレイヤーに作用しています。「会社法を守るべきか、ISO認証を取るべきか」とは誰も聞きませんよね。その問いには意味がないからです。
EU AI Actとは、EUで2024年8月に発効したAIに関する強制法規です。正式名称はArtificial Intelligence Actで、AIシステムをリスクの高さに応じて4段階(許容できないリスク、高リスク、限定的リスク、最小リスク)に分類し、各段階に応じたコンプライアンス義務を定めています。EU市場でAIを販売・展開するのであれば、遵守する以外の選択肢はありません。域外適用はGDPRと同様で、会社が台湾にあっても顧客がオランダにいれば対象になります。違反時の制裁金は最大€35Mまたは全世界売上高の7%です。(EU AI Act全文 → artificialintelligenceact.eu)
ISO 42001とは、ISO/IECが2023年12月に発行したAIマネジメントシステムの国際規格です。正式名称はISO/IEC 42001:2023 Artificial Intelligence Management Systemです。この認証を取得すれば、エンジニア個人の判断に頼るのではなく、体系的な仕組みでAIリスクを管理していることを、顧客や取締役会、潜在的な買い手に証明できます。B2Bの企業調達の場面で、その重要性はますます高まっています。
AISVSとは、OWASPが公開しているAI Security Verification Standard(AIセキュリティ検証標準)です。L1、L2、L3の3つの検証レベルに分かれ、14章にわたるセキュリティ検証チェックリストで構成されており、どのエンジニアでも自分のAIシステムと照らし合わせて使えます。認証制度も法的拘束力もありませんが、現時点で最も具体的かつ実践的なAIセキュリティ検証ツールです。(OWASP AISVS → GitHub)
LiteLLM事件から読み解く、3つのAIガバナンスフレームワークの作用レイヤー
AISVSの視点:サプライチェーン攻撃は事前に防げたはずだった
AISVSの第11章はAIサプライチェーンのセキュリティ検証を扱っており、L3レベルでは、CI/CDツールチェーン自体のセキュリティ審査を含め、すべての依存パッケージの完全性検証が求められます。もしLiteLLMのエンジニアリングチームがAISVS L3に沿って運用していれば、Trivy自体が侵害されていたことは、通常のセキュリティツール監査プロセスの中で異常として検知されていたはずです。正規のバージョン系列から外れたパッケージが突然現れ、急速にダウンロード数を伸ばす。こうした異常パターンが、監視の効いた環境で40分間も見過ごされるべきではありません。
AISVSが作用するレイヤーは、エンジニアがコードを書き、CI/CDを構築し、サードパーティツールを選定するときに、「何を、どこまで検証すべきか」を示すAIセキュリティ検証チェックリストがあるかどうか、です。
ISO 42001の視点:AIガバナンス能力が事後対応のスピードを決める
事件発生後、LiteLLMを利用していた各社の対応スピードには大きな差がありました。SNSでニュースを見て初めて問題に気づいたエンジニアもいれば、数時間以内に影響を受けたシステムの洗い出しを終えた企業もありました。この差は技術力の問題ではなく、AIガバナンスのプロセスの問題です。ISO 42001のマネジメントシステムを持つ企業では、ベンダーリスク評価が正式なプロセスになっています。本番環境に入るAI関連パッケージはすべて記録され、バージョン更新には承認フローがあり、ベンダー側でセキュリティインシデントが起きれば、どのシステムがどのバージョンを使っているかを即座に特定できます。
ISO 42001が作用するレイヤーは、何かが起きたときに、影響範囲をすばやく把握し標準的な対応プロセスを発動できるAIマネジメントシステムが組織にあるかどうか、です。
EU AI Actの視点:AIコンプライアンス義務がサプライチェーンの問題を法規制の問題に変える
もし自社のAIシステムが高リスク(例:医療診断、採用判断、重要インフラの管理に使われるもの)に分類されていて、そのシステムがバックドア入りのLiteLLMバージョンを使っていたとしたら、それは単なる技術的な事故ではありません。サプライチェーンのコンポーネントに対する監視義務を果たしていなかったことになり、AIコンプライアンス違反となります。
EU AI Actが作用するレイヤーは、自社のAIシステムが法規制の定める最低限のAIコンプライアンス基準を満たしているかどうか、です。満たしていなければ違法です。
EU AI Act vs ISO 42001 vs AISVS:3つのAIガバナンスフレームワークの徹底比較
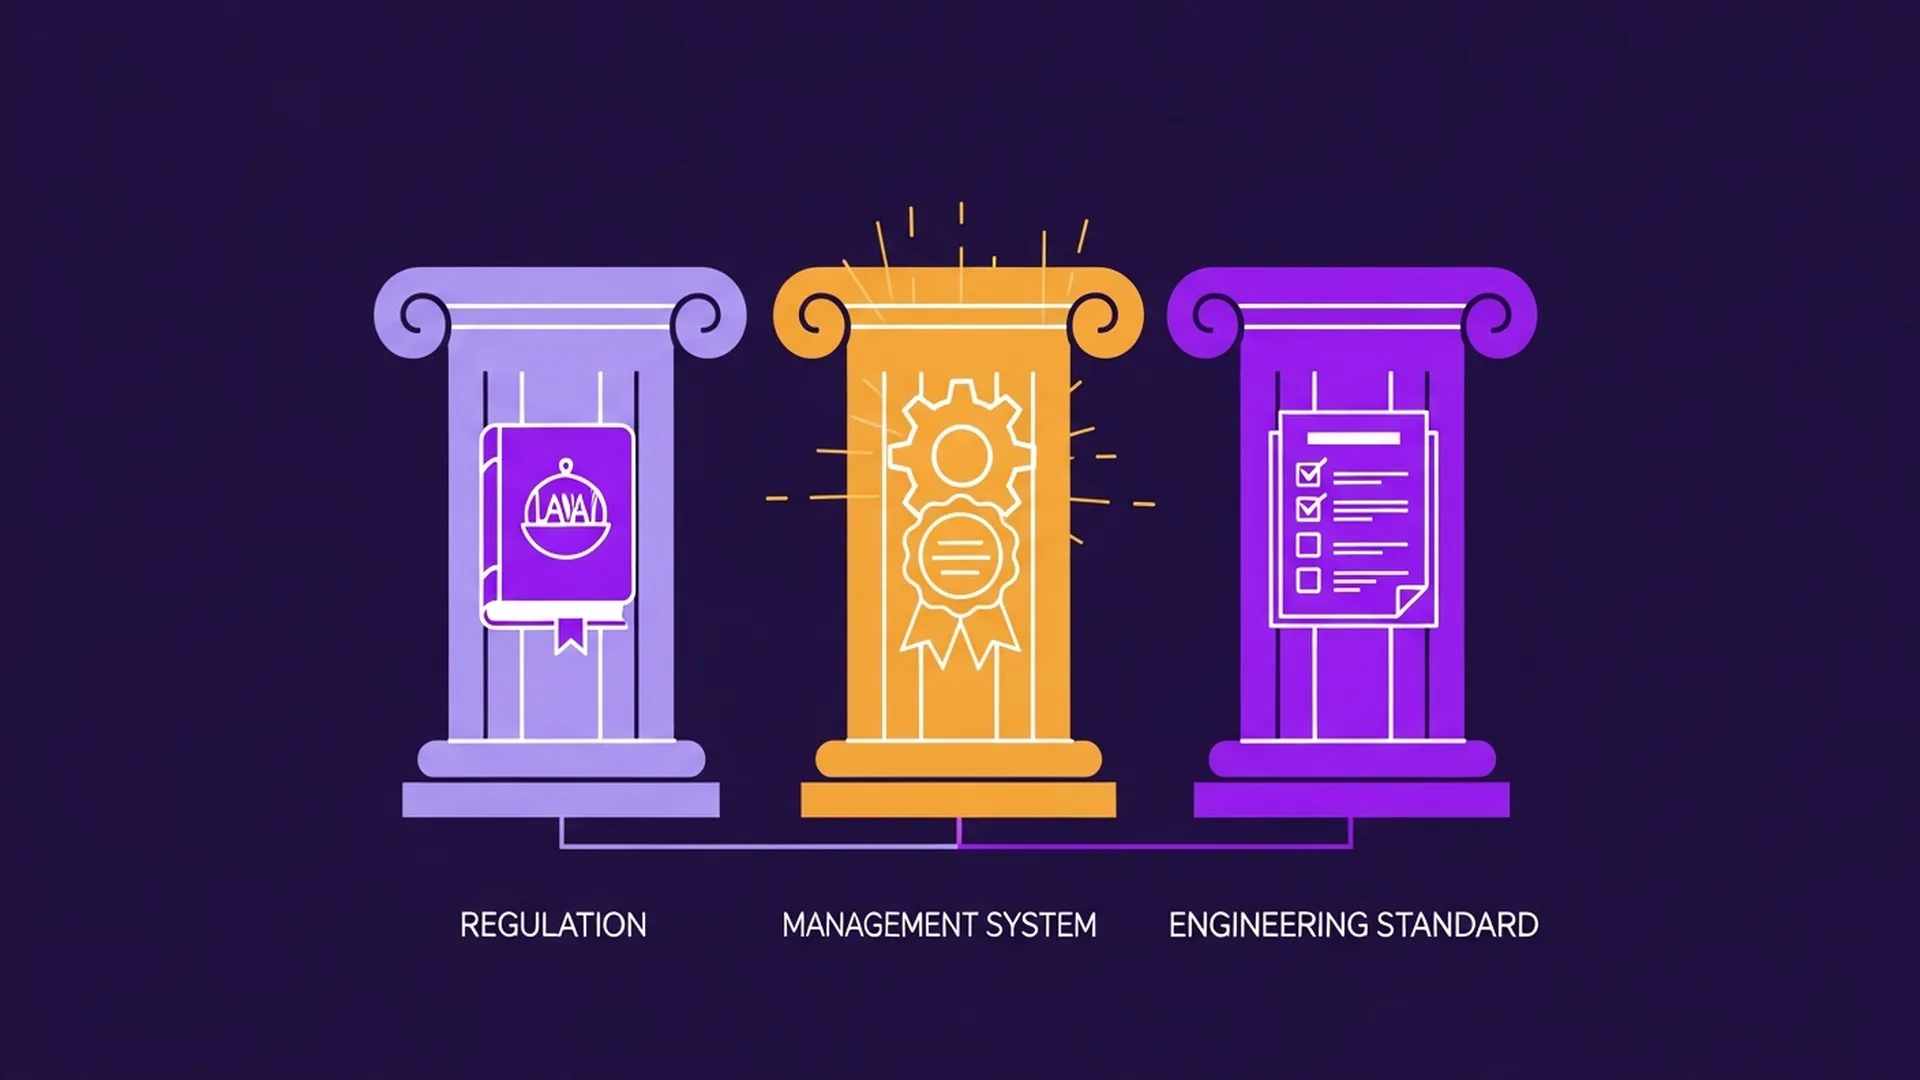
台湾企業のためのAIコンプライアンス意思決定パス
最優先:EUに顧客がいる、またはEU市場への進出を計画している。 EU AI Actでは、2026年8月が高リスクAIシステムに対する全面適用の期限です。現在は2026年5月なので、残りは3か月を切っています。まだリスク分類に着手していないのであれば、今は「やるかどうか検討する」段階ではなく、「今日、誰に依頼するか」を決める段階です。自社のAIシステムが高リスクと判断された場合、技術文書の作成、リスク管理システムの構築、データガバナンスの適合確保が必要になり、どれも時間がかかります。
第2優先:B2Bビジネスを展開しており、企業顧客に自社のAIプロダクトを信頼してもらう必要がある。 ISO 42001認証は、数年前にISO 27001が情報セキュリティの基本要件になったのと同じように、企業がAIツールを調達する際の暗黙のハードルになりつつあります。すでにISO 27001を取得している企業であれば、ISO 42001の認証取得にかかる時間を約40%短縮できます(出典:IS Partners, 2024)。追加コストは想像よりも小さいはずです。OakMegaでも現在、ISO 42001認証の優先順位とスケジュールを検討しています。
第3優先:エンジニアリングチームとして、AIプロダクトをより安全にしたい。 AISVSは無料かつオープンソースで、今日から使い始められます。少なくともL2から始めてください。重点は第11章(サプライチェーンセキュリティ)と第7章(監視と可観測性)です。OakMegaのエンジニアリングチームでは、2025年からAISVS L2を基準に四半期ごとのAIセキュリティ自己評価を実施しています。これが、AIサプライチェーンセキュリティにおいて私たちが最も直接的に実践できる出発点でした。
間違った問いは、何もしないより危険:AIガバナンスの正しい問い方
「EU AI ActとISO 42001のどちらを選ぶべきか」は間違った問いです。正しくはこう問うべきです。自社の組織は、AIの法的コンプライアンス、AIマネジメントシステム、AIの技術的セキュリティという3つのレイヤーで、それぞれどこまでできているのか?
LiteLLMの40分間は、AIインフラへの攻撃対象領域がすでに現実のものであることを私たちに突きつけました。AIガバナンスフレームワークは、官僚的な書類仕事ではありません。何かが起きたときに、何が起き、誰に影響し、次に何をすべきかをすばやく把握するための、組織としてのシステム能力なのです。
今すぐ取り組める3つのこと:
- 今週:自社のAIシステムがEU AI Actのリスク分類でどのレベルに該当するかを確認してください。判断がつかなければ、EU AI Actに詳しい法律顧問に初期評価を依頼しましょう。1回の相談費用で得られる明確さには十分な価値があります。(EU AI Act公式のリスク分類解説 → artificialintelligenceact.eu)
- 今月:エンジニアリングチームに、AISVS L2のチェックリストを使って現在本番稼働中のAIシステムのセキュリティ自己評価を一度実施するよう求めてください。重点は第11章(AIサプライチェーンセキュリティ)と第7章(監視と可観測性)です。2週間以内に完了できます。(AISVSは無料で入手可能 → OWASP GitHub)
- 今四半期:ISO 27001を取得済みであれば、ISO 42001認証の実現可能性を本格的に評価してください。ISO 27001をまだ取得していなければ、まず27001をしっかり固めましょう。そうすれば、42001によるAIコンプライアンス認証のコストは大幅に下がります。
AIコンプライアンス体制、EU AI Actの適用評価、AISVSの導入についてご質問があれば、OakMega公式サイトからお気軽にお問い合わせください。
よくある質問
Q:台湾の企業もEU AI Actを遵守する必要がありますか?
EU AI Actには域外適用があり、判断基準は会社の登記地ではなく、AIシステムが誰にサービスを提供しているかです。EUにユーザーがいる、あるいはEU市場でAIサービスを販売しているのであれば、EU AI Actの規制対象となります。考え方はGDPRと同じです。欧州をターゲット市場に含む台湾のSaaS企業は、EU AI Actのコンプライアンス義務を直ちに評価すべきです。
Q:ISO 42001認証にはどれくらいの期間と費用がかかりますか?
IS Partners(2024)のデータによると、ISO 27001認証を取得済みの企業がISO 42001認証を完了するには約6〜9か月かかり、準備期間を約40%短縮できます。ゼロから始める企業では約12〜18か月かかります。認証費用は企業規模によって異なりますが、通常はNT$30万〜80万(新台湾ドル)程度です(コンサルティング費用と審査費用を含む)。
Q:EU AI Act、ISO 42001、AISVSの3つを同時に進めることはできますか?
可能です。しかも3つには相乗効果があります。EU AI Actは「何をしなければならないか」という法規制上の要件を定め、AISVSは「それを技術的に実現できていることをどう検証するか」という実務チェックリストを提供し、ISO 42001はこれらの取り組みが継続的に機能するようマネジメントシステムを確立します。多くの台湾企業にとっておすすめの順序は、まずAISVS L2の自己評価(無料ですぐに使える)を行い、並行してEU AI Actのリスク分類を評価し、そのうえでISO 42001認証のスケジュールを決める、というものです。
Q:AISVSのL1、L2、L3の違いは何ですか?どのような企業に向いていますか?
AISVSの3つのレベルは、AIシステムのリスクの度合いに応じて設計されています。L1は低リスクのAI機能(レコメンドシステムなど)向けで、基本的なセキュリティ検証をカバーします。L2は機密データを扱う、あるいは一定の影響力を持つ本番AIシステム向けで、多くのB2B SaaSにとって妥当な出発点です。L3は高リスクのAI用途(金融、医療、セーフティクリティカルなシステムなど)向けで、サプライチェーンと永続性に関して最も厳格なセキュリティ検証を求めます。OWASP AISVSのドキュメントはGitHubで無料公開されています。
Q:AIガバナンスフレームワークは大企業だけのものですか?
いいえ。LiteLLM事件の影響を受けたのは大企業だけではありません。オープンソースのAIパッケージを使うスタートアップは、どこもサプライチェーンリスクにさらされています。AISVSは無料で、どの規模のエンジニアリングチームでもすぐに導入できます。EU AI Actのコンプライアンス義務はAIシステムのリスクレベルによって決まり、低リスクのシステムに対する要件は比較的軽いものです。最も危険なのは「もう少し会社が大きくなってからやろう」という考え方です。その頃にはシステムアーキテクチャの再構築が難しくなり、ガバナンスのコストはさらに高くつくからです。