流出した1,118万件のデータ:AIエージェントが店舗に入る前に、会員データの鍵は誰が握るべきか | CEO Insights
日本のバーガーキングで1,118万件の会員データが流出し、91APPとZeaburも相次いで攻撃を受けました。OakMega CEOが、AIエージェントを店舗に導入する際のセキュリティリスクを読み解き、導入前に必ず確認すべき3つの問いと、権限管理・人による承認の実践方法を提示します。
 Porsche TsaiCEO
10月14日は、ごく普通の水曜日でした。
この日、台湾のEC技術サービス企業91APPは、自社のCommerce Cloudデータベースが自動化攻撃を受けたことを発見しました。同じ日、台湾のクラウドデプロイ・スタートアップZeaburの内部システムにも外部からの侵入がありました。さらにその前日には、日本のバーガーキングがアプリ会員システムへの不正アクセスを確認し、流出した会員データは1,118万件にのぼりました。
3社、2つの市場、同じ1週間。しかし結末はまったく違いました。1社は重要情報を開示して警察に通報し、詐欺への注意を呼びかけました。1社は対策委員会を立ち上げました。そして残る1社は、3日後に年内での事業終了を発表しました。
ここで話したいのは、誰が運が悪かったかではありません。もっと大きな問いです。どのブランドもAIエージェントに会員対応を任せようとしている今、会員データは誰に預けるべきなのでしょうか。
私の答えはシンプルです。AIエージェントを安全に店舗へ迎え入れるために重要なのは、モデルの賢さではなく次の3つです。エージェントには業務に必要な最小限の権限だけを与えること。すべてのAPIキーに責任者を置き、定期的にローテーションすること。データの変更や返金といった重要な操作は人が承認し、記録を残すこと。この1週間の3つの事件は、会員データの流出がもはやIT部門の問題ではなく、ブランドの存亡に関わる問題になったことを示しています。
1週間に3度の警鐘:会員データ流出はもうIT部門だけの問題ではない
まずは日本のバーガーキングです。攻撃者は10月2日から7日にかけてシステムに出入りしていましたが、同社が気づいたのは13日でした。持ち出されたのは氏名、生年月日、会員ID、メールアドレス、住所、電話番号、そしてモバイルオーダーの注文履歴です。クレジットカード番号は保存されていなかったのが不幸中の幸いでした。しかし詐欺グループにとっては、「先週水曜の昼にワッパーを注文しましたね」といった細かな情報のほうが、カード番号よりも使い道があるのです。
バーガーキングだけではありません。この1か月を振り返っても、日本のクラウド事業者IDCFクラウドがランサムウェア攻撃を受けて495の企業・自治体顧客に影響が出ました。旅行プラットフォームのskyticketとTEMAIRAZUでは合わせて1,800万件超が流出し、ローソン、ミスターマックス、タイムズカー、ヤマハも名を連ねています。
次にZeaburです。8月末、攻撃者は旧式のAPIキーを使ってプロジェクトの環境変数を読み取りました。10月14日の2度目の侵入では、プラットフォームのデータベースの読み取り権限まで奪われています。創業者はユーザーへの書簡で、セキュリティ、運用負担、事業継続に必要な投資を検討した結果、サービスを終了する決断をしたと率直に明かしました。
この3つを並べてみると、シグナルは明らかです。データ流出はIT事故からブランドの事故へ、さらには存亡の危機へと格上げされました。かつてセキュリティはコストだと言われていました。今はむしろ保険に近い。それも「事故が起きて初めて補償が足りなかったと気づく」タイプの保険です。
皮肉なタイミング:AIが有能になるほど、鍵の数も増える
皮肉なことに、この流出の波は、AIエージェントが最も注目されている時期と重なりました。
大手AI企業は、十数年前に作られた会員データベースやPOS、カスタマーサポートシステムを新しいプラットフォームへ移す、レガシーシステム移行の案件獲得にしのぎを削っています。大手CRMベンダーは、AIエージェントを店舗に送り込もうとしています。会員ポイントの照会、商品のレコメンド、クレーム対応、さらには注文の直接変更まで担わせるのです。
聞こえはいい話です。しかし、ひとつシンプルな問いを考えてみてください。店員の代わりに会員を調べ、注文を変更し、クーポンを発行できるAIエージェントは、いったい何本の鍵を握っているのでしょうか。
答えは、どの店員よりも多い、です。店員がデータを調べられるのは、自分の店舗で、勤務時間中に、自分のアカウントでだけです。一方AIエージェントは24時間、全店舗をまたいで、1秒に1万件を照会できます。エージェントが有能になるほど触れられるデータは増え、攻撃者がそれを乗っ取れば、会社全体のマスターキーを手に入れたも同然です。
Zeaburの教訓はまさにここにあります。1度目の事故の原因は「旧式のAPIキー」1本でした。2度目には、攻撃者がデータベースにまで入り込みました。問題は玄関の鍵をかけ忘れたことではなく、どこかの隅に忘れられた合鍵があることなのです。AIエージェントが大量に導入されれば、こうした合鍵は減るどころか増える一方です。
問題は鍋ではなく厨房にある:AIエージェントを守る3つの防衛線
私はよく、企業のAI導入をレストランにたとえます。企業はレストランで、会員データや店舗の業務フロー、カスタマーサポートのナレッジは食材です。AIエージェントは新しく買った調理器具にすぎません。どれほど高級な鍋でも、それだけで客に出せる料理ができるわけではありません。
まず言葉を整理しておきます。AIエージェント(AI Agent)とは、自らデータを調べ、判断し、操作を実行できるAIプログラムのことです。チャットボットとの最大の違いは、質問に答えるだけでなく、システム内のデータを実際に書き換えられる点にあります。
セキュリティも同じです。流出の多くは鍋が粗悪だから起きるのではなく、厨房の動線に問題があるから起きます。生ものと加熱済みの食材が同じまな板に載っている、裏口が開けっぱなし、誰でも冷凍庫に入れる、といった具合です。
AIエージェントを安全に店舗へ迎え入れるには、厨房で少なくとも次の3つを先に整えておく必要があります。
- 権限の階層化:カスタマーサポートのエージェントが注文状況を見られるからといって、会員の住所や生年月日まで丸ごと見られてよいわけではありません。これがセキュリティの世界でいう「最小権限の原則」です。すべてのアカウントやシステムには、業務の遂行に必要な最小限のデータと権限だけを与えます。
- 鍵には管理者を:すべてのAPIキーに、持ち主、有効期限、ローテーションの記録が必要です。誰も管理していない鍵は、攻撃者のために残された鍵です。
- 重要な操作は人が承認:照会はAIに任せてかまいません。しかしデータの変更、返金、大量エクスポートは、必ず人が承認ボタンを押し、そのたびに記録を残すべきです。
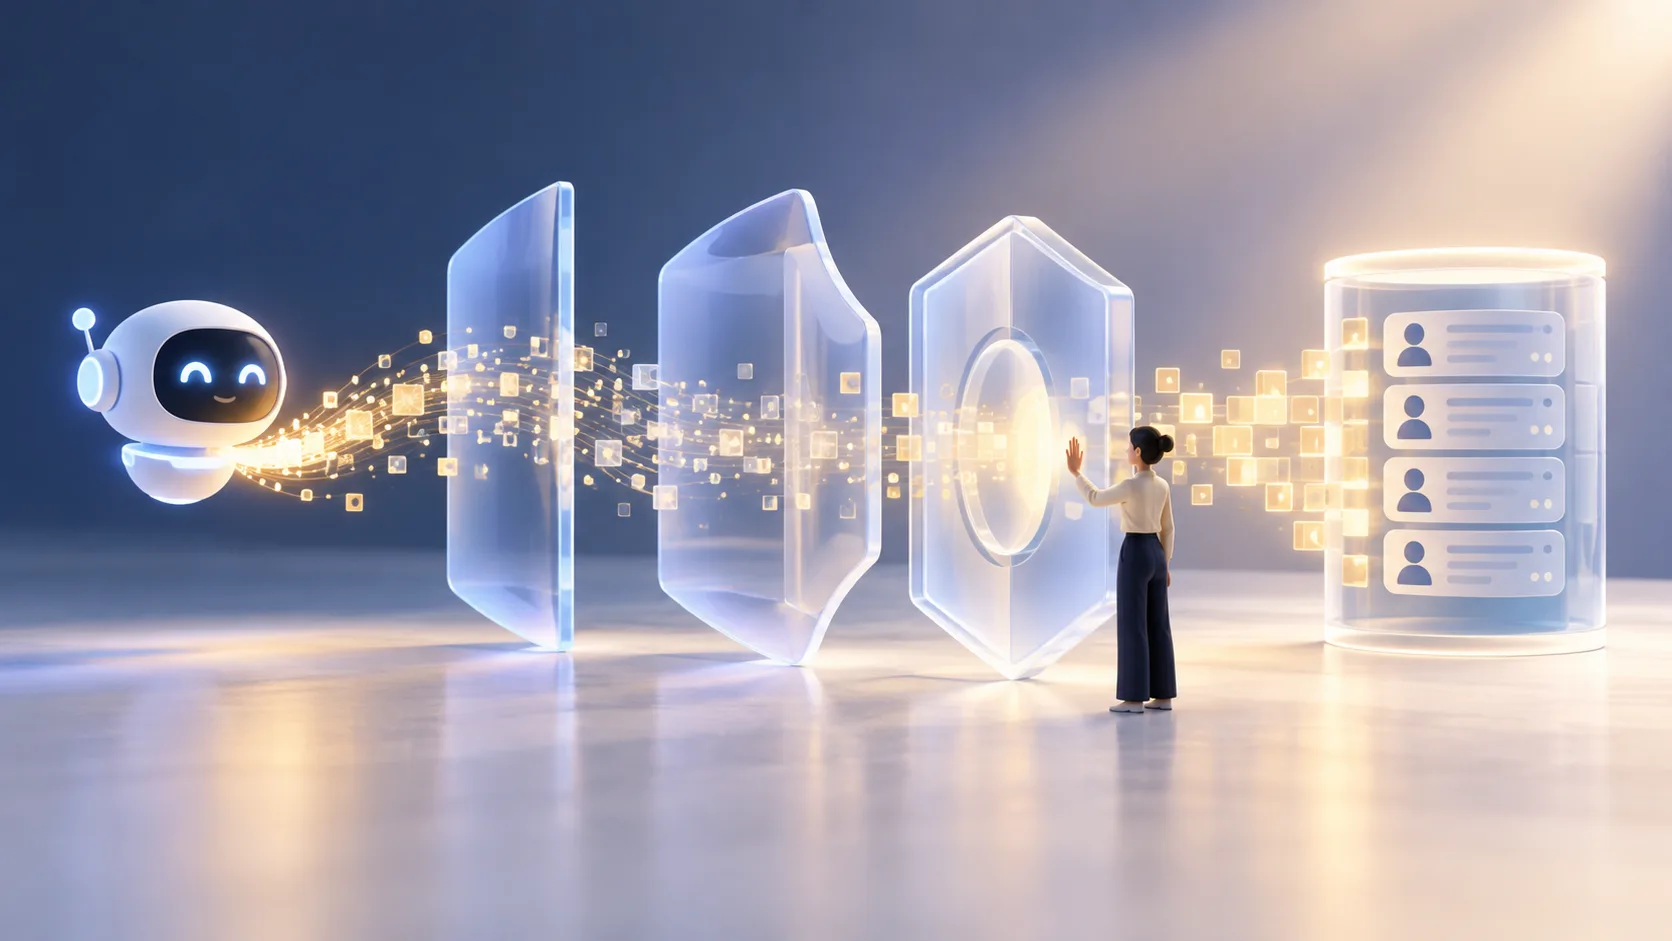 AIエージェントを守る3つの防衛線
AIエージェントが会員データを読み書きするたびに、この3つの防衛線を順番に通過しなければなりません。
どれも基本的なことに聞こえますが、本当に難しいのは知ることではなく、実行することです。ブランドごとにシステムも業務フローも組織も異なり、ワンクリックで適用できる既製の設定はありません。誰かが実際に厨房へ足を運ぶ必要があるのです。
OakMegaのアプローチ:食材を運び出すのではなく、AIシェフを厨房に招き入れる
これこそが、OakMegaがFDE(フォワード・デプロイド・エンジニア)を推進している理由です。私たちはツール一式を渡して終わりにはしません。担当者が現場に常駐し、ブランドの会員データがどこにあり、誰が触れられ、業務がどう流れているのかを把握したうえで、AIエージェントに与える権限を決めます。
セキュリティを口先だけで語りたくはないので、私たちの最低ラインを公開します。
- ISO 27001、27017、27018およびCMMCなど複数の認証
- マルチクラウドとプライベート環境への導入
- SLAに基づく運用体制
実際の現場では、LINE上の店舗エージェントとカスタマーサポートエージェントがこれにあたります。会員の質問に即座に答え、店員の照会を手伝いますが、どのエージェントも権限管理のもとで動いており、データの変更、クーポン発行、返金といった重要な操作には必ず人の承認が必要です。
AIエージェントの役割は店員の時間を節約することであって、ハッカーに裏口を開けることではありません。
AIエージェント導入の前に、この3つを問う
バーガーキング、91APP、Zeaburの事件は、AIを使うなと脅すためのものではありません。AIエージェントが店舗に入ってくる流れは止められません。本当の分かれ目は、厨房を整えてからシェフを雇うのか、シェフを雇ってから厨房を後追いで直すのか、という点にあります。
AIエージェントの導入を検討しているなら、どこと組むにしても、まず次の3つを確認することをおすすめします。
- このエージェントは、具体的にどの会員データを見られるのか。業務に必要な最小限の権限だけを与えられるか。
- システム内のすべての鍵について、責任者は誰か、どれくらいの頻度でローテーションするのか、退職時や利用停止時には誰が回収するのか。
- データの変更、返金、大量エクスポートといった操作について、最終的に承認ボタンを押すのは誰で、記録は残っているか。
3つに答えられれば、AIエージェントは頼れる助っ人になります。答えられなければ、次のニュースの主役になるだけです。
モデルはこれからも賢くなり続けます。そこは心配いりません。心配すべきなのは、鍵がいったい誰の手にあるのか、です。
よくある質問
Q:AIエージェントは会員データ流出のリスクを高めますか?
権限を管理していなければ、高めます。AIエージェントは24時間、店舗をまたいで大量のデータを照会できるため、侵入されたときの影響範囲は従業員1人分のアカウントよりはるかに大きくなります。業務に必要な最小限の権限だけを与え、重要な操作は人の承認を経るようにすれば、リスクを管理可能な範囲に抑えられます。
Q:最小権限の原則とは何ですか?
最小権限の原則とは、すべてのアカウントやシステムに、タスクの遂行に必要な最小限のデータと操作権限だけを与えるという考え方です。たとえばカスタマーサポートのエージェントは注文状況を照会できても、会員の住所や生年月日を丸ごと見ることはできません。
Q:ISO 27001、27017、27018の違いは何ですか?
ISO 27001は組織全体の情報セキュリティマネジメントを規定する規格です。ISO 27017はクラウドサービスのセキュリティ管理策を、ISO 27018はパブリッククラウド上の個人情報保護を対象としています。3つすべてを取得していることは、管理体制からクラウド上の個人情報まで、国際規格に沿って守られていることを意味します。