11,18 triệu bản ghi bị rò rỉ: Trước khi AI Agent bước vào cửa hàng, ai nên giữ chìa khóa dữ liệu hội viên? | CEO Insights
Burger King Nhật Bản làm rò rỉ 11,18 triệu bản ghi hội viên, 91APP và Zeabur lần lượt bị tấn công. CEO OakMega phân tích rủi ro bảo mật khi đưa AI Agent vào cửa hàng, đưa ra ba câu hỏi bắt buộc trước khi triển khai, cùng cách kiểm soát phân quyền và phê duyệt bởi con người trong thực tế.
 Porsche TsaiCEO
Ngày 14/10 là một ngày thứ Tư rất bình thường.
Hôm đó, 91APP – nhà cung cấp dịch vụ công nghệ thương mại điện tử tại Đài Loan – phát hiện cơ sở dữ liệu Commerce Cloud của mình bị tấn công tự động. Cùng ngày, hệ thống nội bộ của Zeabur – startup nền tảng triển khai cloud tại Đài Loan – bị người ngoài xâm nhập. Trước đó một ngày, Burger King Nhật Bản phát hiện hệ thống hội viên trên ứng dụng bị truy cập trái phép, với số bản ghi hội viên bị rò rỉ lên tới 11,18 triệu.
Ba công ty, hai thị trường, cùng một tuần. Nhưng kết cục lại hoàn toàn khác nhau: một công ty công bố thông tin trọng yếu, báo công an và cảnh báo khách hàng về lừa đảo; một công ty lập ủy ban ứng phó; còn một công ty, ba ngày sau, tuyên bố đóng cửa trước cuối năm.
Điều tôi muốn bàn không phải là ai kém may mắn, mà là một câu hỏi lớn hơn: khi mọi thương hiệu đều muốn để AI Agent tiếp quản việc chăm sóc hội viên, dữ liệu hội viên rốt cuộc nên giao cho ai giữ?
Câu trả lời của tôi rất thẳng: để AI Agent bước vào cửa hàng một cách an toàn, mấu chốt không nằm ở việc mô hình thông minh đến đâu, mà ở ba điều – chỉ cấp cho Agent quyền tối thiểu cần thiết để hoàn thành công việc; mỗi API key đều phải có người chịu trách nhiệm và được xoay vòng định kỳ; các thao tác quan trọng như sửa dữ liệu hay hoàn tiền phải do con người phê duyệt và lưu lại nhật ký. Ba sự cố trong tuần này cho thấy rò rỉ dữ liệu hội viên đã không còn là sự cố IT, mà đã trở thành vấn đề sống còn của thương hiệu.
Ba hồi chuông cảnh tỉnh trong một tuần: Rò rỉ dữ liệu hội viên không còn là chuyện riêng của phòng IT
Trước hết là Burger King Nhật Bản. Kẻ tấn công ra vào hệ thống trong khoảng từ 2 đến 7/10, nhưng đến ngày 13 công ty mới phát hiện. Dữ liệu bị lấy đi gồm họ tên, ngày sinh, mã hội viên, email, địa chỉ, số điện thoại và cả lịch sử đặt món trên di động. Số thẻ tín dụng không được lưu trữ, đó là điều may mắn trong cái rủi. Nhưng với các băng nhóm lừa đảo, một chi tiết như “trưa thứ Tư tuần trước bạn đã gọi một chiếc Whopper” còn hữu dụng hơn cả số thẻ.
Burger King cũng không phải trường hợp cá biệt. Chỉ trong một tháng qua, nhà cung cấp cloud Nhật Bản IDCF Cloud bị tấn công ransomware, ảnh hưởng đến 495 khách hàng doanh nghiệp và chính quyền địa phương; hai nền tảng du lịch Skyticket và TEMAIRAZU làm rò rỉ tổng cộng hơn 18 triệu bản ghi; Lawson, Mr Max, Times Car và Yamaha cũng đều có tên trong danh sách.
Tiếp theo là Zeabur. Cuối tháng 8, kẻ tấn công dùng một API key kiểu cũ để đọc các biến môi trường của dự án; đến lần xâm nhập thứ hai vào ngày 14/10, chúng còn lấy được cả quyền đọc cơ sở dữ liệu của nền tảng. Trong thư gửi người dùng, nhà sáng lập thẳng thắn thừa nhận rằng sau khi cân nhắc về bảo mật, gánh nặng vận hành và nguồn lực cần để tiếp tục hoạt động, ông quyết định đóng cửa dịch vụ.
Đặt ba sự việc này cạnh nhau, tín hiệu đã rất rõ: rò rỉ dữ liệu đã nâng cấp từ sự cố IT thành sự cố thương hiệu, thậm chí là vấn đề sống còn. Trước đây chúng ta coi an ninh mạng là chi phí; giờ đây nó giống bảo hiểm hơn – mà lại là loại bảo hiểm “có chuyện rồi mới biết mình mua chưa đủ”.
Thời điểm trớ trêu: AI càng giỏi, chìa khóa càng nhiều
Trớ trêu ở chỗ, làn sóng rò rỉ này lại trùng đúng thời điểm AI Agent nóng nhất.
Các ông lớn AI đang đua nhau giành hợp đồng chuyển đổi hệ thống cũ của doanh nghiệp, đưa cơ sở dữ liệu hội viên, POS và hệ thống chăm sóc khách hàng xây dựng từ hơn chục năm trước lên nền tảng mới. Các ông lớn CRM thì đẩy AI Agent vào cửa hàng: tra điểm hội viên, gợi ý sản phẩm, xử lý khiếu nại, thậm chí sửa đơn hàng trực tiếp.
Nghe thật tuyệt. Nhưng hãy thử nghĩ một câu hỏi đơn giản: một AI Agent có thể giúp nhân viên tra cứu hội viên, sửa đơn hàng, phát hành coupon – đang nắm trong tay bao nhiêu chiếc chìa khóa?
Câu trả lời là: nhiều hơn bất kỳ nhân viên nào. Nhân viên cửa hàng chỉ có thể tra dữ liệu tại cửa hàng của mình, trong giờ làm việc, bằng tài khoản của chính mình; còn AI Agent có thể hoạt động 24 giờ, xuyên suốt mọi cửa hàng, tra 10.000 bản ghi mỗi giây. Agent càng giỏi thì càng chạm được vào nhiều dữ liệu, và kẻ tấn công chỉ cần chiếm được nó là coi như có trong tay chìa khóa vạn năng của cả công ty.
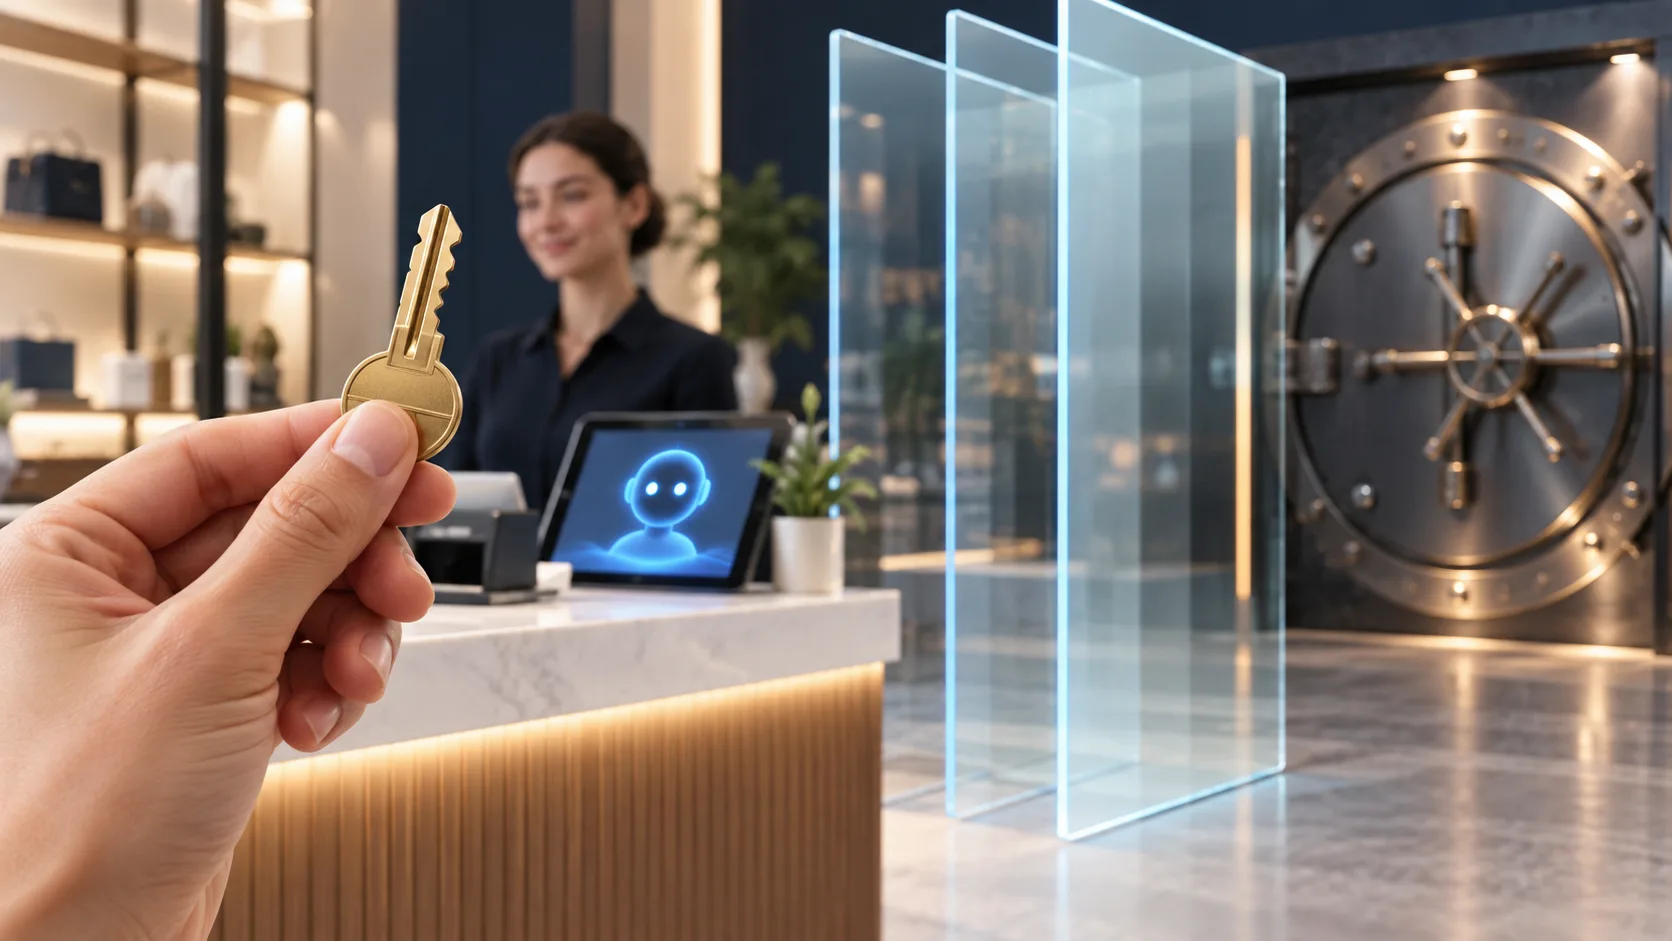
Đó chính là bài học từ Zeabur. Lần đầu gặp sự cố là do một “API key kiểu cũ”; lần thứ hai, kẻ tấn công lần được vào tận cơ sở dữ liệu. Vấn đề thường không nằm ở cửa chính quên khóa, mà ở một chiếc chìa khóa dự phòng bị bỏ quên ở góc nào đó. Một khi AI Agent được triển khai hàng loạt, những chiếc chìa khóa dự phòng như vậy sẽ chỉ nhiều thêm chứ không ít đi.
Vấn đề không nằm ở nồi niêu, mà ở căn bếp: Ba lớp phòng thủ bảo mật cho AI Agent
Tôi thường ví việc doanh nghiệp ứng dụng AI như một nhà hàng. Doanh nghiệp là nhà hàng; dữ liệu hội viên, quy trình cửa hàng và kiến thức chăm sóc khách hàng là nguyên liệu; còn AI Agent là bộ nồi niêu mới mua. Nồi niêu dù cao cấp đến đâu cũng không tự biến ra được một món ăn đủ chuẩn để mang lên bàn.
Trước hết, hãy làm rõ khái niệm. AI Agent là chương trình AI có thể tự tra cứu dữ liệu, tự đưa ra phán đoán và tự thực hiện thao tác; khác biệt lớn nhất so với chatbot là nó không chỉ trả lời câu hỏi mà còn có thể trực tiếp sửa dữ liệu trong hệ thống.
Bảo mật cũng vậy. Phần lớn vụ rò rỉ không phải vì nồi quá tệ, mà vì luồng vận hành trong bếp có vấn đề: đồ sống và đồ chín dùng chung một thớt, cửa sau không đóng, ai cũng có thể vào kho đông lạnh.
Muốn AI Agent bước vào cửa hàng một cách an toàn, căn bếp ít nhất phải làm tốt ba việc trước:
- Phân tầng quyền truy cập: Agent chăm sóc khách hàng xem được trạng thái đơn hàng không có nghĩa là được xem toàn bộ địa chỉ và ngày sinh của hội viên. Đây chính là “nguyên tắc đặc quyền tối thiểu” mà giới bảo mật vẫn nói: mỗi tài khoản hay hệ thống chỉ được cấp lượng dữ liệu và quyền hạn tối thiểu cần thiết để hoàn thành công việc.
- Chìa khóa phải có người quản lý: Mỗi API key đều phải có chủ sở hữu, có thời hạn và có nhật ký xoay vòng. Chìa khóa không ai nhận là chìa khóa để dành cho kẻ tấn công.
- Thao tác quan trọng do con người phê duyệt: Việc tra cứu có thể giao cho AI, nhưng sửa dữ liệu, hoàn tiền, xuất dữ liệu hàng loạt thì bắt buộc phải có người bấm nút phê duyệt, và mỗi lần đều phải lưu lại nhật ký.
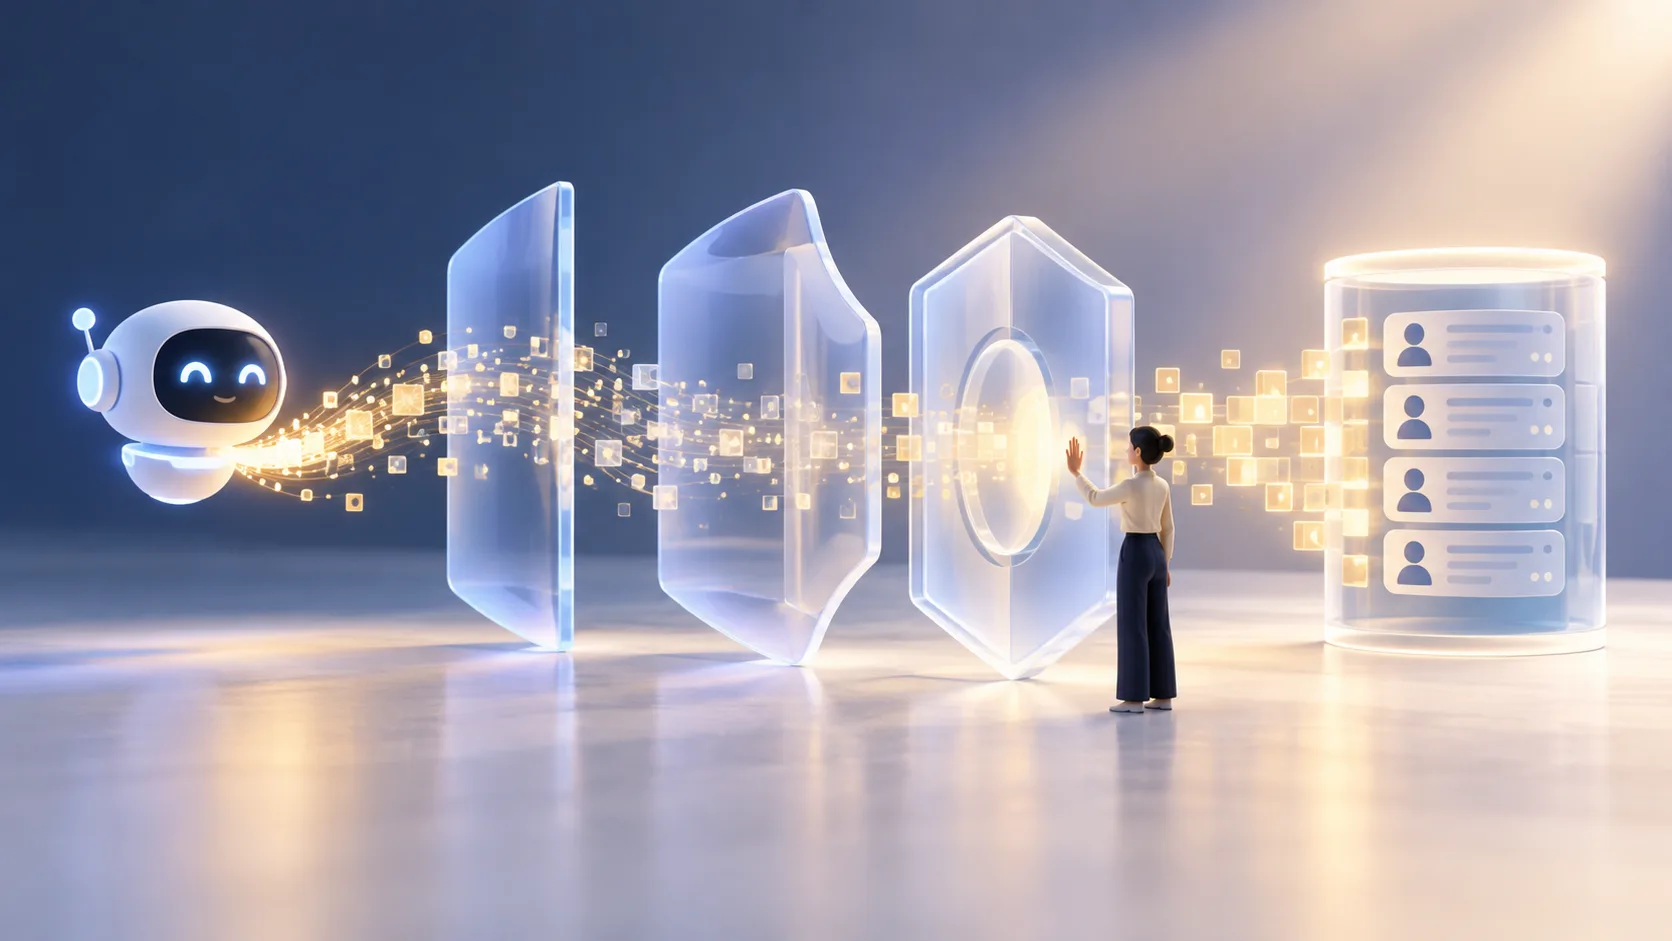 Ba lớp phòng thủ bảo mật cho AI Agent
Mỗi lần AI Agent đọc hoặc ghi dữ liệu hội viên, nó đều phải lần lượt vượt qua ba lớp phòng thủ này.
Ba việc này nghe có vẻ cơ bản, nhưng cái khó thật sự không phải là biết, mà là làm được. Mỗi thương hiệu có hệ thống, quy trình và tổ chức khác nhau, không có bộ cấu hình dựng sẵn nào áp dụng được chỉ bằng một cú nhấp. Cần có người thật sự bước vào căn bếp.
Cách OakMega làm: Đưa đầu bếp AI vào bếp, thay vì mang nguyên liệu ra ngoài
Đây chính là lý do OakMega thúc đẩy mô hình FDE (Forward Deployed Engineer – kỹ sư triển khai tuyến đầu). Chúng tôi không giao cho khách hàng một bộ công cụ rồi rời đi, mà cử người đến làm việc tại chỗ, nắm rõ dữ liệu hội viên của thương hiệu nằm ở đâu, ai được chạm vào, quy trình vận hành ra sao, rồi mới quyết định AI Agent nên được cấp những quyền gì.
Chuyện bảo mật, chúng tôi không muốn chỉ nói suông, nên xin công khai mức chuẩn tối thiểu của mình:
- Nhiều chứng nhận, gồm ISO 27001, 27017, 27018 và CMMC
- Triển khai đa cloud và private
- Cơ chế vận hành theo SLA
Áp dụng vào thực tế, đó là các Agent cửa hàng và Agent chăm sóc khách hàng trên LINE: chúng có thể trả lời câu hỏi của hội viên ngay lập tức và hỗ trợ nhân viên tra cứu, nhưng mọi Agent đều vận hành dưới cơ chế kiểm soát phân quyền; các thao tác quan trọng như sửa dữ liệu, phát coupon, hoàn tiền đều phải được con người phê duyệt.
Việc của AI Agent là giúp nhân viên tiết kiệm thời gian, chứ không phải mở cửa sau cho hacker.
Trước khi triển khai AI Agent, hãy hỏi ba câu này
Sự cố của Burger King, 91APP và Zeabur không nhằm dọa mọi người đừng dùng AI. AI Agent bước vào cửa hàng là xu hướng không thể cản; ranh giới thực sự nằm ở chỗ: bạn xây xong căn bếp rồi mới thuê đầu bếp, hay thuê đầu bếp trước rồi mới vá lại căn bếp?
Nếu bạn đang đánh giá AI Agent, dù hợp tác với ai, tôi khuyên hãy hỏi trước ba câu:
- Agent này rốt cuộc xem được những dữ liệu hội viên nào? Có thể chỉ cấp cho nó quyền tối thiểu cần cho công việc không?
- Mỗi chiếc chìa khóa trong hệ thống: ai chịu trách nhiệm, bao lâu đổi một lần, khi có người nghỉ việc hoặc ngừng sử dụng thì ai thu hồi?
- Với các thao tác như sửa dữ liệu, hoàn tiền, xuất dữ liệu hàng loạt, cuối cùng ai là người bấm nút phê duyệt, và có nhật ký hay không?
Trả lời được cả ba câu, AI Agent mới là trợ thủ; không trả lời được, nó sẽ là bản tin tiếp theo.
Mô hình sẽ ngày càng thông minh hơn, điều đó không cần lo. Điều đáng lo là chìa khóa rốt cuộc đang nằm trong tay ai.
Câu hỏi thường gặp
Q: AI Agent có làm tăng rủi ro rò rỉ dữ liệu hội viên không?
Có, nếu không kiểm soát phân quyền. AI Agent có thể tra cứu lượng lớn dữ liệu xuyên suốt các cửa hàng 24 giờ mỗi ngày, nên một khi bị xâm nhập, phạm vi ảnh hưởng sẽ lớn hơn nhiều so với tài khoản của một nhân viên. Chỉ cấp cho nó quyền tối thiểu cần cho công việc và để các thao tác quan trọng đi qua bước phê duyệt của con người là có thể đưa rủi ro về mức kiểm soát được.
Q: Nguyên tắc đặc quyền tối thiểu là gì?
Nguyên tắc đặc quyền tối thiểu là mỗi tài khoản hay hệ thống chỉ được cấp lượng dữ liệu và quyền thao tác tối thiểu cần thiết để hoàn thành nhiệm vụ. Ví dụ, Agent chăm sóc khách hàng có thể tra trạng thái đơn hàng nhưng không xem được toàn bộ địa chỉ và ngày sinh của hội viên.
Q: ISO 27001, 27017 và 27018 khác nhau thế nào?
ISO 27001 quy định hệ thống quản lý an toàn thông tin của toàn tổ chức; ISO 27017 tập trung vào kiểm soát bảo mật cho dịch vụ cloud; ISO 27018 tập trung vào bảo vệ dữ liệu cá nhân trên public cloud. Sở hữu cả ba nghĩa là từ cơ chế quản lý cho đến dữ liệu cá nhân trên cloud đều được bảo đảm theo tiêu chuẩn quốc tế.